
サイバー攻撃による被害が世界的に急増している。アメリカのNPO法人「ITRC」は、9月14日、匿名性が高く、違法取引の温床になるとされるネット空間「ダークウェブ」で、アメリカとカナダの約1億7000万人分の運転免許証情報などが提供されているのが見つかったと発表した。
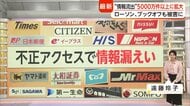
日本国内で10月に情報漏洩かその可能性が発表された件数は、9日夜時点で延べ約5200万に上り、カーシェアサービス「タイムズカー」では、約160万件の運転免許証画像などが流出した。
AIで攻撃高度化か
不正アクセス急増の背景として疑われているのが、AIの関与による攻撃の高度化だ。驚きをもたらしたのが、AI自体が自律的に攻撃を行ったとされた、オランダの非営利団体「DIVD」の事例だ。
DIVD=Dutch Institute for Vulnerability Disclosure(オランダ脆弱性開示研究所)は、ソフトウェアの脆弱性を見つけて開発元に通知する活動をしている団体だが、9月21日、「ゼロデイ脆弱性」と呼ばれる2つの欠陥を見つけられて侵入され、24日、その事実を公式に発表した。
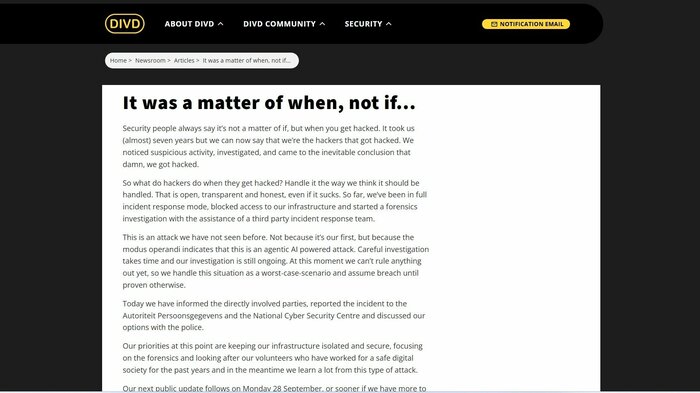
開発者にまだ認識されていない、あるいは、修正が準備されていないソフトウェアなどの脆弱性は、攻撃に対応する時間=日にちがほぼゼロであることから、「ゼロデイ脆弱性」、それを狙って行われる攻撃は「ゼロデイ攻撃」と呼ばれる。DIVDは、その手口がこれまでにないもので、エージェント型AIによる攻撃であることが示されているとした。各アクションの後に自律的に次の手段を判断している様子が確認でき、学習プロセスを一部飛び越えるなど、やり方が非常に派手で、乱雑なものだったという。
「7月頃からブレークスルーが始まった」
一方、AI自体が攻撃の主体にならなくても、悪意を有する人間や集団がAIを駆使して攻撃を仕掛けるケースに懸念が広がっている。高度な専門知識を持たない小さな犯罪集団でも、AIの助けを借りることで攻撃を成功させるのが飛躍的に容易になっている可能性が高い。
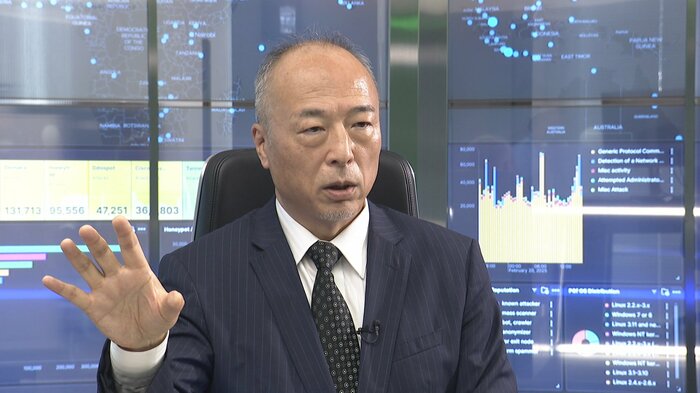
サイバーセキュリティ会社「S&J」の三輪信雄社長は、「AIに攻撃させながら、途中の段階で人間が判断して、次の指示を出していくというのが現実的になった」と指摘、AIが飛躍的に進化するなか、「隅っこに残っている脆弱性をAIが見逃さなくなった」として、「7月頃からブレイクスルーが始まった」と話している。
マイクロソフトは、AI悪用のスピードの速さに警鐘を鳴らしている。9月22日、メールアカウントの不正利用から金融詐欺の複雑なロードマップの作成まで、AIを使ってサイバー犯罪者を支援していたプラットフォーム「EvilTokens」について、150以上のドメインを無効化したと発表した。このプラットフォームが2月に立ち上がって以降、数カ月間で、被害はアメリカ、カナダ、イギリス、オーストラリアなど、世界の1万以上の組織に広がったとして、浸透度がいかに速いかを強調している。
“言語の壁”のハードル下がり日本への攻撃容易に
日本国内でも企業への不正アクセスが相次ぐなか、10月に情報漏えいか、その可能性が発表された件数は、9日夜時点で延べ約5200万に上る。自社のシステムではなく、利用しているクラウドサービスや業務の委託先が攻撃を受けるケースも目立つ。
これまで海外のサイバー攻撃者にとって日本語が言語の壁となっている側面が指摘されてきたが、S&Jの三輪社長は、生成AIの翻訳機能強化などによってハードルが下がり、日本への攻撃がより容易になったことが、国内企業の被害急増をもたらしているとの認識を示す。
コンピュータセキュリティ対応などを行っているJPCERTコーディネーションセンターは、攻撃側が標的ごとにさまざまな既知の脆弱性有無についてスキャンし、脆弱性を探索して悪用を試行したり、機器の管理不備などを悪用してバックアップファイルの窃取などを試みたりしている可能性があるとしている。
官民のマネジメント強化が急務に
政府は、個人情報を取り扱う企業に対し、定期的な脆弱性の診断やアカウント認証の強化、漏洩した情報の悪用防止に向けた対策を要請するとともに、銀行などの口座開設にあたっては、運転免許証などの撮影を通じた本人確認から、マイナンバーカードなどのICチップ読み取りに早期に移行するよう求めたが、高性能AIなどがもたらす脅威に備えることが一段と急務になっている。
攻撃への監視の目や防御策をどのように広げ、データ保有期間や管理義務など情報セキュリティのルールをどのように向上させていくのか。手口も規模も新たな局面に入った不正アクセスをめぐり、官民をあげたリスクマネジメントの強化が一刻を争う段階になっている。
(フジテレビ解説副委員長 智田裕一)