
「焼肉きんぐ」を運営する物語コーポレーションは、公式アプリで不正アクセスが発生し、会員情報約1079万人分が漏えいしたと発表した。流出したのは氏名やメールアドレス、電話番号などで、現時点で不正利用された事実は確認されていないとしている。企業や大学でも個人情報の流出が相次いでいる。
企業・大学で不正アクセスによる「個人情報の漏えい」相次ぐ
5日、大手焼肉チェーン「焼肉きんぐ」の運営元が、ユーザー登録数1080万人以上に上る公式アプリに不正アクセスがあったと発表した。
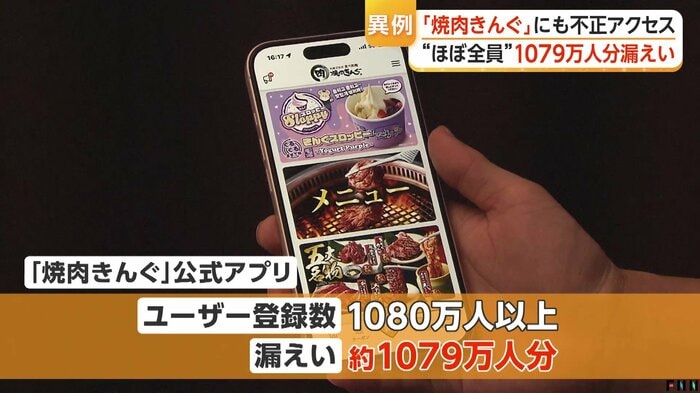
99.8%を占める約1079万人分の情報が漏えいしたという。
利用者からは「アプリ入ってると予約とかが楽なので、そういう感じで入った感じです。ニュース聞いたとき『またか』って思いましたね。きんぐも流出しちゃったかって思いました」との声が聞かれた。
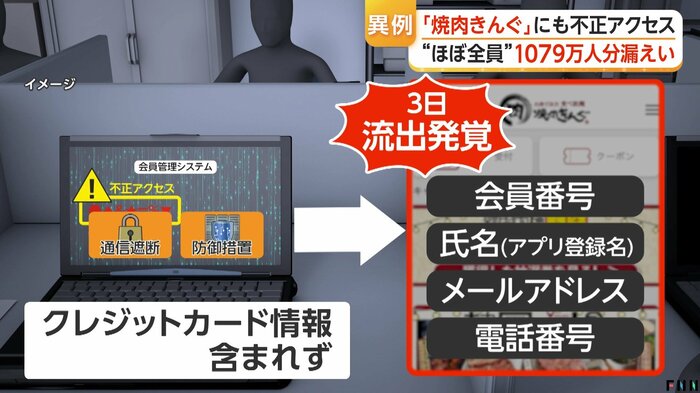
不正アクセスが判明した経緯について、運営元によると、先週金曜日、公式アプリの会員管理システムに第三者からの不正アクセスを確認した。
その後、通信の遮断や防御措置を行ったが、翌日、会員情報の漏えいを確認したという。
流出したのは公式アプリに登録されている会員番号や氏名、メールアドレス、そして電話番号だ。クレジットカードの情報は含まれていないという。
物語コーポレーション:
お客様に多大なるご迷惑とご心配をおかけする事態になりましたことを心よりお詫び申し上げます。
「焼肉きんぐ」を運営する物語コーポレーションは、現時点で漏えいした個人情報が不正利用された事実は確認されていないとしている。
第三者が企業のネットワークなどにウイルスなどを侵入させ、情報を盗み出す不正アクセス。飲食店やレンタカーなど、身近なところで個人情報の流出が相次いでいることに街からは次のような声が聞かれた。
大学生:
いろんな会社とかが(漏えいが)出てきてるみたいなのは耳にしてたんで、余計自分の今登録してる会社ってのは(個人情報を)守ってほしいかなというか。
40代:
やっぱいつどこで(情報が)抜かれるか分かんないので。今だとこれ(ポイント)つくからみたいな感じで大体皆さん登録すると思うので、そこからやっぱり漏れるってなるとちょっと怖いっすよね。アプリ自体も登録、気軽に何かしていいものなのかって。
20代:
ニュースでタイムズカーが漏えいしてるらしいっていうのを見て、「あ、そうなんだ」って思ってメール見たら自分も来てて。
カーシェアリングサービス「タイムズカー」では、運転免許証の画像などを含む約660万件の個人情報が流出した。
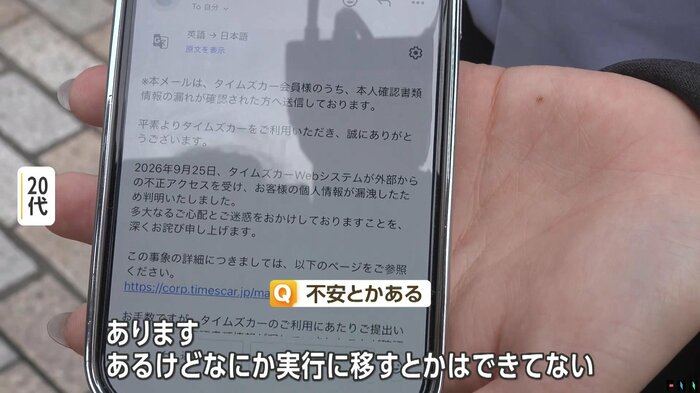
利用者には流出の可能性を知らせるメールが届いていた。
20代:
(Q.不安とか)ありますね。あるけどなんかどうしたらいいんだろうっていう。何か実行に移すとかはできてない。パスワードはタイムズ以外のものもアプリとかも変えようかなって、全部一新しようかなとは思ってます。
二次被害も発生
企業の不正アクセス問題は連日のように発表されている。
GMOのグループ会社は5日、不正アクセスによって会員の個人情報が外部に持ち出されたと発表した。
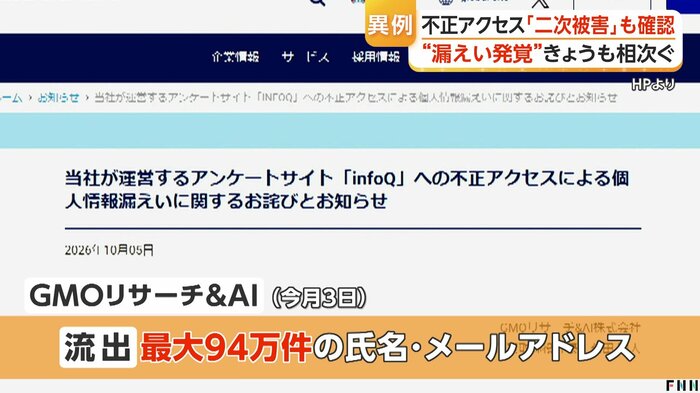
GMOリサーチ&AIによると、10月3日、運営するアンケートサイトが不正アクセスを受け、最大94万件あまりの氏名やメールアドレスが流出した。
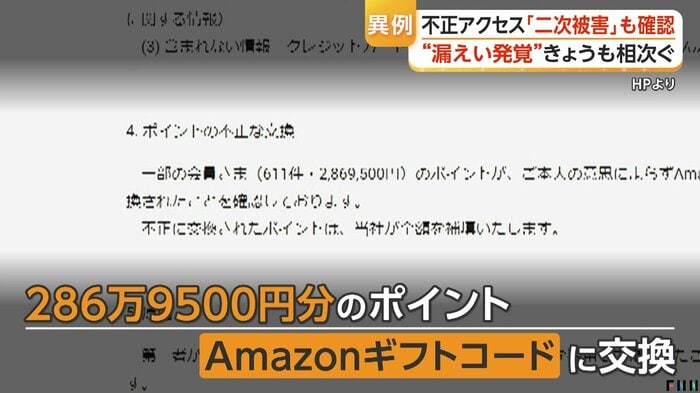
一部会員の保有していた286万9500円分のポイントがAmazonギフトコードに不正に交換されるという二次被害も発生した。
会社は全額を補填するとしている。
さらに、関東や九州などで店舗を展開するディスカウントストア「ミスターマックス」は6日、オンラインストアなどのサーバーに不正アクセスがあり、最大173万人あまりの会員情報が流出した恐れがあると発表した。
「ミスターマックス」利用者:
メールでミスターマックスさんから(お知らせが)入ってたのを見て知りました。(Q.「タイムズカー」「焼肉きんぐ」に登録は)両方してました。それが当たり前じゃないですけど、当たり前になっちゃうのも怖いですしね。危機感を覚えなくなってしまう。
こうした個人情報の漏えいは企業だけでなく大学でも発生した。
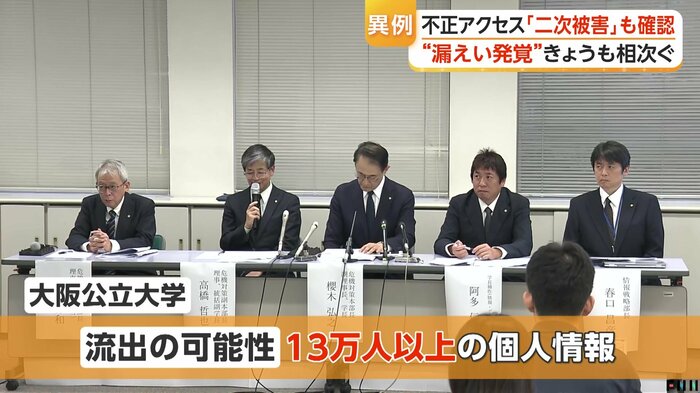
5日、大阪公立大学は記者会見を行い、大規模なシステム障害が起きたことで、学生など約13万人の個人情報が流出した可能性があると発表した。
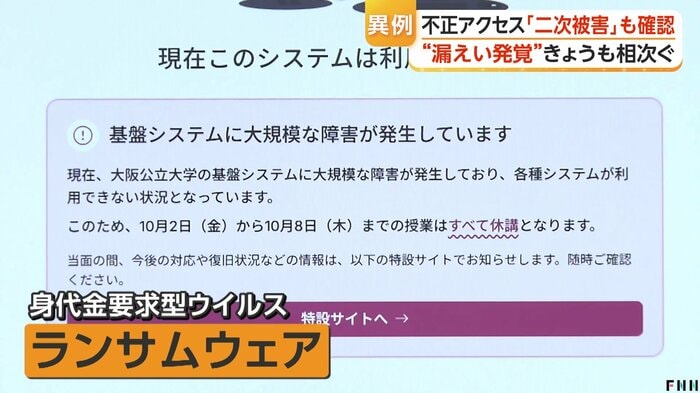
システム障害の原因は身代金要求型ウイルス「ランサムウェア」によるサイバー攻撃とみられている。
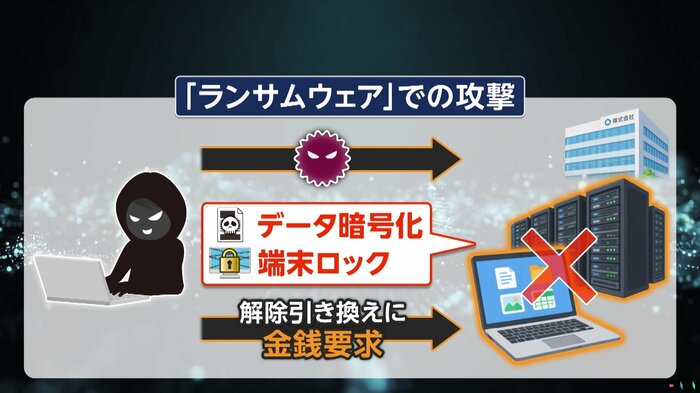
攻撃を受けた企業のパソコンやサーバーが感染すると、端末がロックされるなどし、その解除と引き換えに金銭を要求されるという。
サイバー攻撃の動向などを分析している専門家は次のように分析する。
マクニカ セキュリティ研究センター 瀬治山豊さん:
これほどの数、頻度、あと規模で企業からの情報漏えいが起こるというのは、長い歴史の中でも初めて起こっている状況かなと。(システムを)人間が調べようとすると2〜3週間とかかかる作業かなと思うが、おそらく今回の攻撃ではAIなども活用しながら自動化、効率化されているというふうに見受けられていて、攻撃が大量かつ広範囲で行われている状況かなとみています。
流出による危険性は
こうして流出してしまった個人情報は、一体どんなことに悪用される危険があるのか。
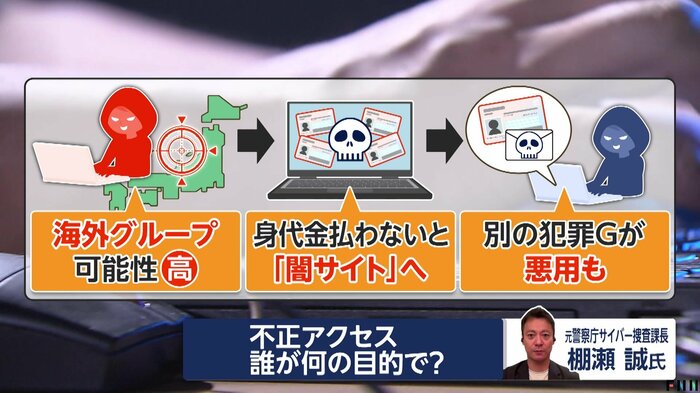
元警察庁サイバー捜査課長の棚瀬誠さんによると、国内で相次ぐ不正アクセスは海外の犯罪グループが関与している可能性が高く、企業が身代金の要求に応じなかった場合には、抜き取られた情報が闇サイトに公開されることがあり、そこから別の犯罪グループによってフィッシングメールなどに悪用されることがあるという。
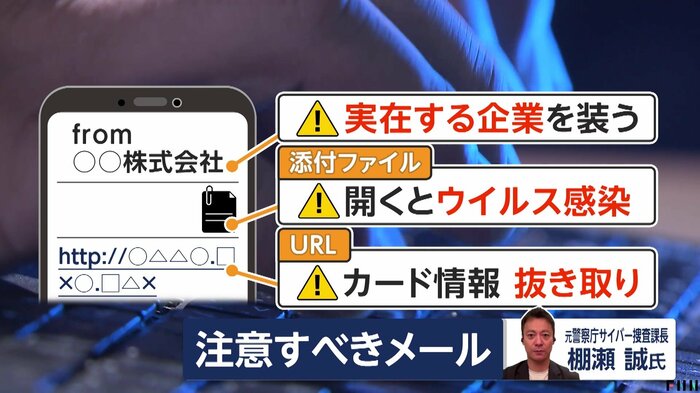
注意すべきメールは、実在する企業を装ったメールで、添付されたファイルを開いてしまうとウイルスに感染したり、記載されたURLにアクセスした先でカード情報を抜き取られたりすることもあるという。
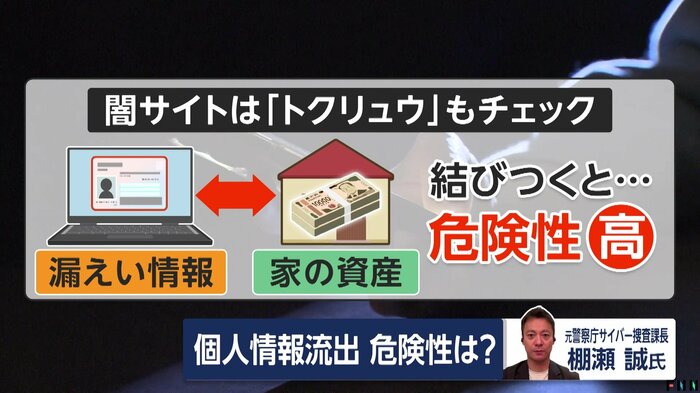
さらに、闇サイトに漏えいされた情報はトクリュウも必ず見ているといい、漏えいした情報と自宅の資産状況が万が一結びついてしまうと、その危険性は高まるという。
(「イット!」10月6日放送より)