
連日、次々と発覚する不正アクセスによる個人情報の漏洩。企業や大学、そして行政機関などでも被害が相次いでいる。
次々に情報流出 街に広がる動揺
9月から10月にかけて次々と発覚する不正アクセスによる個人情報の漏洩。福岡の企業でもディスカウントストアの『ミスターマックス』や西鉄系の交通ICカードの『nimoca』などで会員情報が流出。またJR九州ではウェブ会員のメールアドレスが漏洩した可能性があると明らかになった。
「怖い。次はどこだろうって。いっぱい会員登録をしているので…」(20代・女性)
「悪用とか他人に使用されたりとかが不安」(50代・男性)
「(ニモかは)持っています。名前とか住所とかは登録しています。今、漏洩が問題になっているので怖い」(20代・女性)
「今までみたいに気楽にではないけど、簡単に(個人情報の登録を)やってしまうということは、ちょっと考えてしまう」(50代・女性)
人々は不安に駆られ、街には動揺が広がっている。
運転免許証画像 約160万件流出か
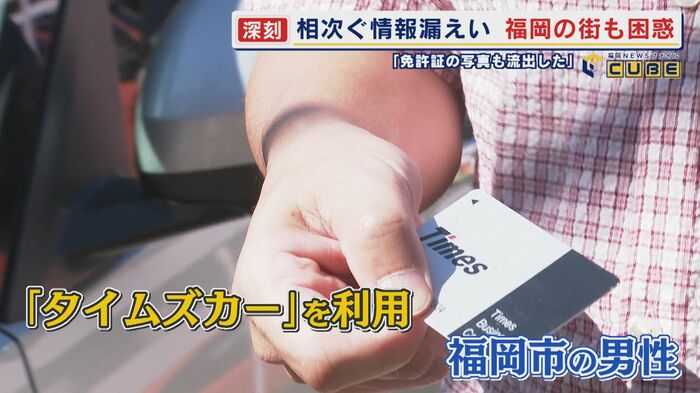
「3~4年前から使っていた。会社で契約しているので、私とスタッフと何人かが会員カードを持っている」と話すのは、カーシェアリングサービス『タイムズカー』を利用しているという福岡市の男性。
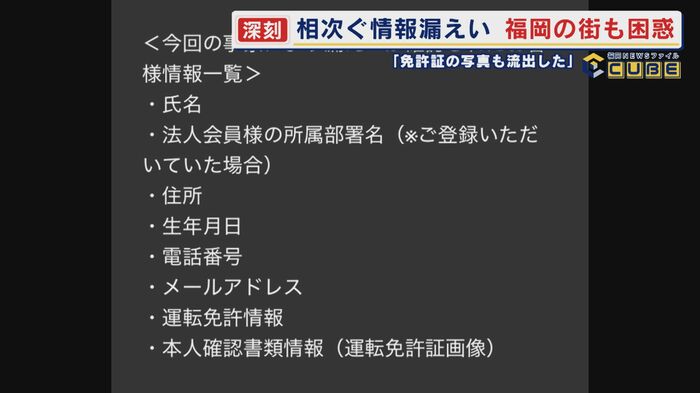
男性にタイムズカーから届いたというメールを見せてもらうと「お客様の個人情報が漏洩したことが判明しました」とあり、住所、生年月日、電話番号、メールアドレス、更には運転免許証の画像までも流出していた。
タイムズカーは、流出した約660万件のうち、約160万件に運転免許証画像が含まれていることを明らかにしている。
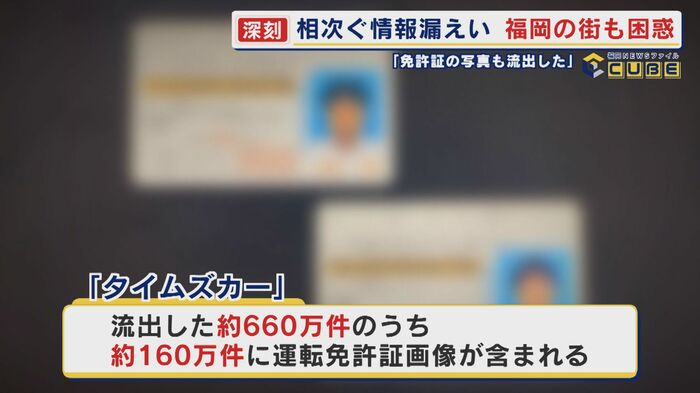
男性は「これはちょっと気持ち悪いというか…、自分の顔写真が出回っているというと、やっぱりそれが悪用されるのがすごく心配ですね」と表情を曇らせた。
30分間に9000件近くのサイバー攻撃
私たちの身に降りかかる脅威。不正アクセスが相次いでいる背景には何があるのか。サイバーセキュリティ対策を担う大学の施設を訪ねると驚くべき現状が明らかになった。
福岡工業大学(福岡市東区)にある『情報基盤センター』。学内の情報インフラの管理やサイバーセキュリティ対策を担う施設で、2022年にはサイバー犯罪の防止に努める福岡県警と協定を結び、セキュリティ分野での共同研究も行っている。
福岡工業大学情報基盤センターの藤原昭二さんに示してもらったのは、とある企業が公開している『サイバーセキュリティ脅威マップ』だ。
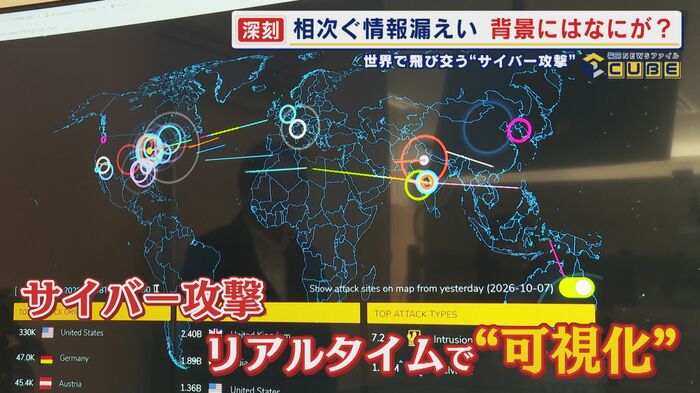
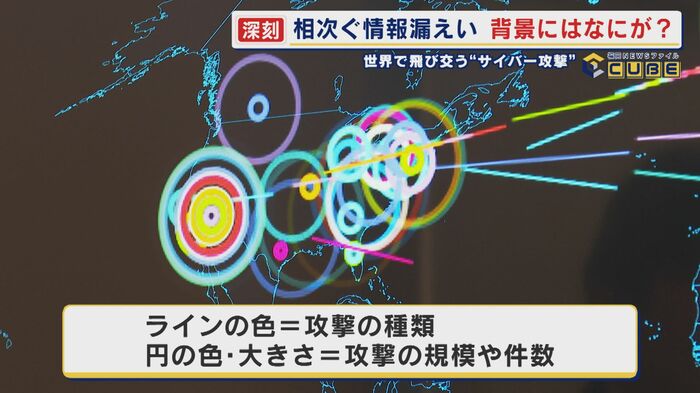
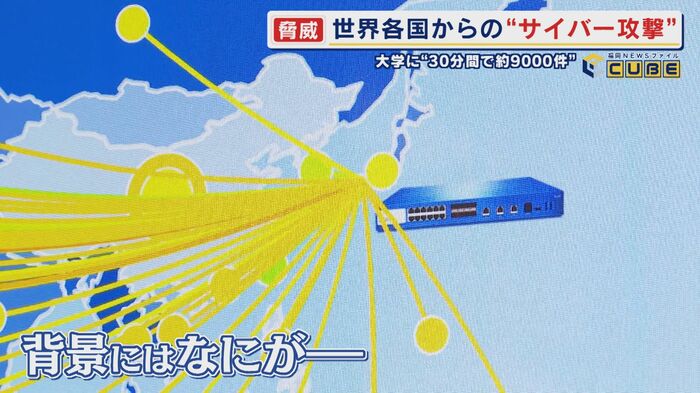
世界中で起きているサイバー攻撃を”リアルタイム”で可視化したマップ。ラインの色は攻撃の種類、円の色や大きさは規模や件数を表している。
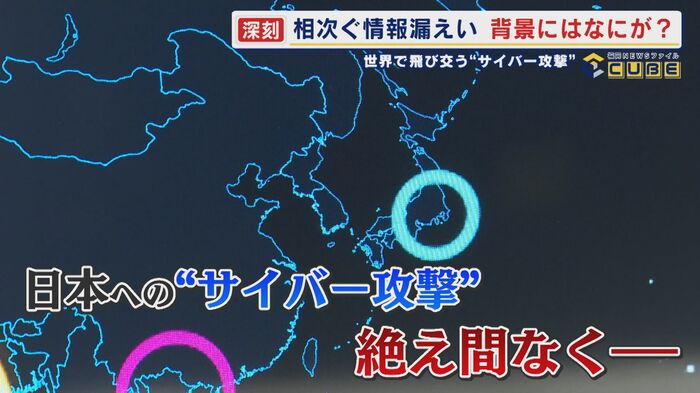
取材の間も日本へのサイバー攻撃が絶え間なく行われていた。
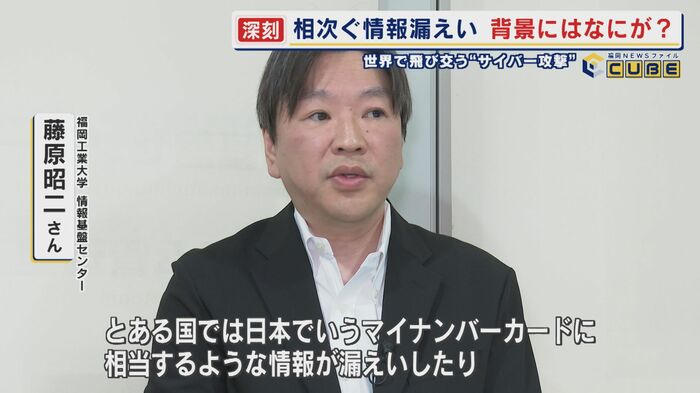
情報基盤センターの藤原さんは「特に先月(9月)あたりから世界各国で被害が生じております。とある国では日本でいうマイナンバーカードに相当するような情報が漏洩するなど、大きな被害が発生しています」と話す。
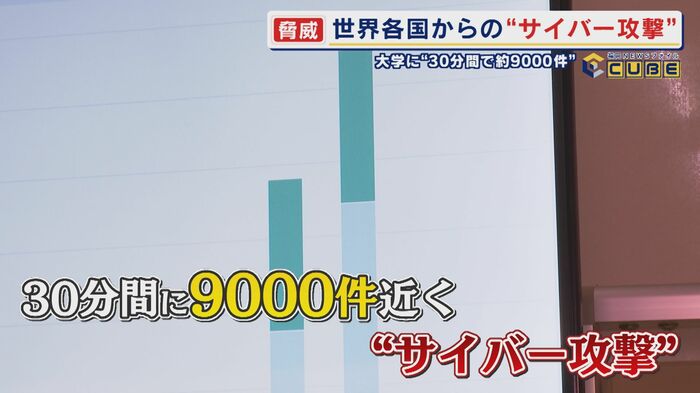
一方、大学がブロックしたサイバー攻撃の件数を示すグラフ。それによると、この日、取材を開始した朝の9時から9時15分までにかけてグラフが突出している。9時の攻撃件数は約4000件。9時15分だと4500件ほど。なんとこの30分の間に9000件近くものサイバー攻撃を受けていたのだ。
サイバー攻撃は世界中から発せられていた。円の大きさは攻撃数を表していて、中国から特に多くの攻撃を受けていることが分かる。
背景には一体なにがあるのか
「AIの台頭により攻撃手法がより巧妙になり、その攻撃量も膨大になっている。実は攻撃のツールも闇サイトで販売されていたり、あるいは配布されたりしているケースもなくはありません。もし、そういったツールを入手した場合、やはりある程度の知識があれば動かせてしまうということはあると思います」(福岡工業大学情報基盤センター 藤原昭二さん)
私たちが注意すべきこととして、いろんなサービスで同じパスワードを付与しないことや二要素認証も設定しておくことなどがあげられる。
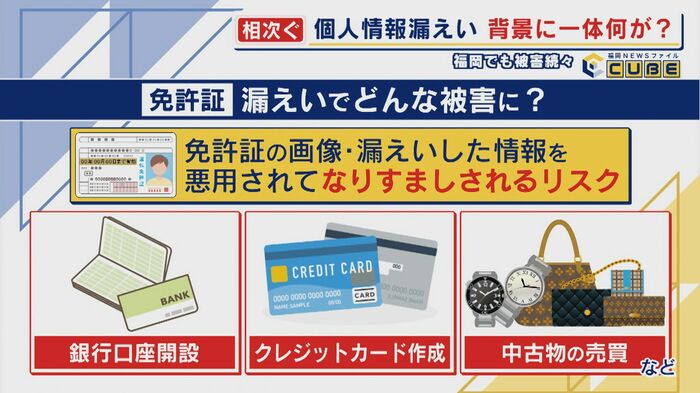
さらに情報基盤センターの藤原さんは「顔写真は身分証の偽造やなりすましに転用される可能性もあります。またスマートフォンに免許証の写しやクレジットカードの写し、あるいはクレジットカードの裏面にあるセキュリティコードを映したりということがあると思います。そういうものは、もしデータが漏洩したときは、全て漏れてしまう恐れがありますので、そういうことは行わないこともご自身の対策としては必要」と話し、顔写真の流出には特に注意が必要だという。
デジタル社会の脅威にさらされる日常生活。どう向き合っていけばいいのか。早急な対応が求めれている。
(テレビ西日本)