
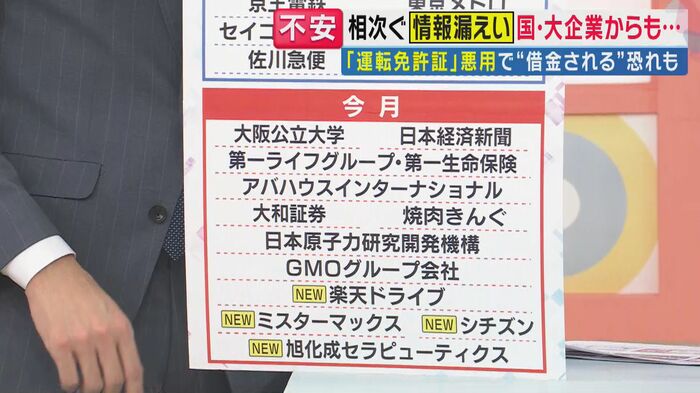
デジタル庁をはじめとする国の機関や名だたる大企業が、シルバーウィーク以降わずか1カ月余りの間に次々と不正アクセスの被害を受けている問題。
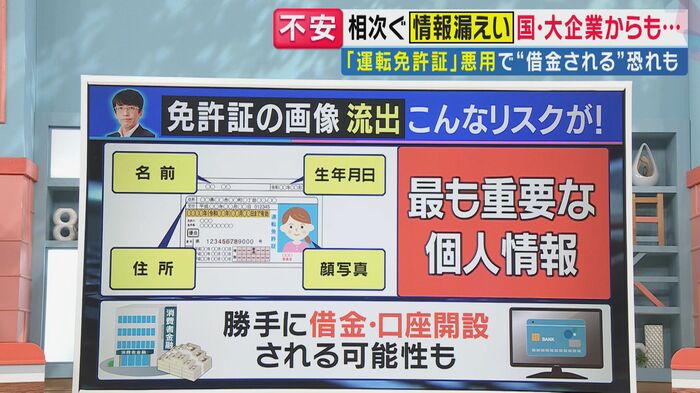
氏名や生年月日、さらには運転免許証の画像データまでが大規模に流出し、偽造による借金や口座開設といった二次被害の恐れも浮上している。
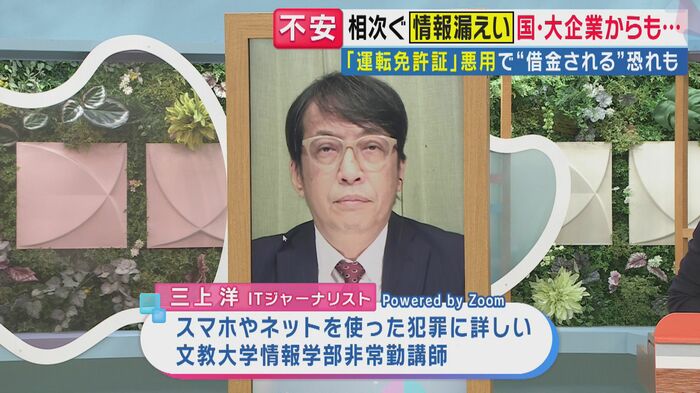
関西テレビ「旬感LIVE とれたてっ!」では、スマホやネットを使った犯罪に詳しいITジャーナリストの三上洋氏が、この“前代未聞のペース”で続く情報漏えいの背景と、私たちが直面するリスクを解説した。
■専門家も「原因不明」 前代未聞のペースで漏えいが続く
デジタル庁などの国の機関や企業が、次々と不正アクセスの被害を受けている。
三上洋氏:シルバーウィーク以降、前代未聞のペースで漏えいが起きています。これらに共通する要因、原因があればいいのですが、専門家でもまだ発見できていません。
分からないだけに、対策ができないので、まだ今後も続いてしまうという恐れがあるわけです。
各社の被害経路や状況はそれぞれ異なっており、共通点が見出しにくい状況だと言う。
加えて、被害を受けた企業の多くが詳細を公表していないことも、専門家による分析を妨げる要因となっている。
■ランサムウェア攻撃特有の事情とは
公表が遅れる背景には、ランサムウェア攻撃特有の事情がある。
ランサムウェアとは、サイバー攻撃グループがシステムを乗っ取り、暗号資産(ビットコインなど)の支払いと引き換えにファイルやシステムの復旧を約束するという脅迫型のサイバー攻撃だ。
三上氏は、「サイバー攻撃のグループと“身代金”のやり取りがあるのです。そのときに、『どのぐらい被害が出ているか』手の内を見せたくないという事情もあり、最近のサイバー攻撃の被害では、詳細を発表しない場合が多くなっています」と解説する。
■大企業はセキュリティ対策講じるも…
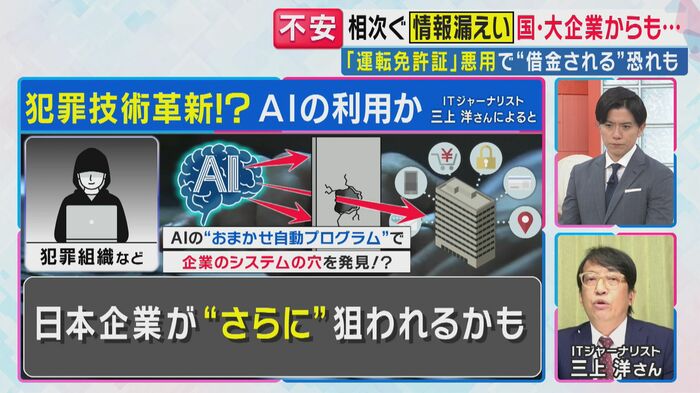
では、なぜこれほど多くの企業が被害を受けているのか。三上氏は、犯罪技術の革新を一因として挙げた。
三上洋氏:AIを使った自動プログラムで企業や自治体のセキュリティの穴を自動的に探して、探したものに侵入し、さらに情報を探して取ってくる。ここまですべてAIが実行する。これは人間のスピードよりも格段に速いのです。
日本の大企業は一定のセキュリティ対策を講じています。しかし問題は、そこに連なる取引先・子会社・委託先などの「サプライチェーン」にあると言う。
三上洋氏:取引先、子会社、委託先などの小さな企業や場合によっては個人、ここは弱いんですね。ここから侵入されている、という事件が多いんです。
■ランサムウェア犯罪グループの摘発は、極めて難しい
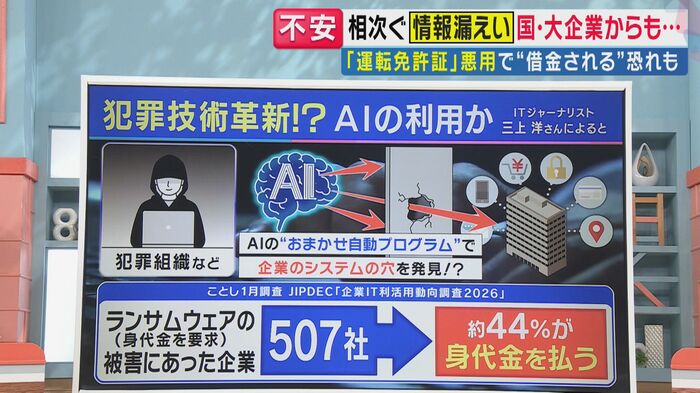
ことし1月に行われたJIPDEC(日本情報経済社会推進協会)の調査では、ランサムウェアの被害に遭った日本企業が507社にのぼり、そのうち約44%が身代金を支払っていたことが明らかになっている。
三上氏によれば、こうした状況が国際的なサイバー犯罪グループに「日本は狙いやすい」と認識されている可能性があると言う。
三上洋氏:去年、一昨年と大企業がやられていますので、その報道を見たら、日本は大企業もやられるし、ランサムウェアでお金を払うところも多い。だったら日本企業は狙いやすいぞ、と思っているのかもしれません。
ランサムウェア犯罪グループの摘発は、世界的に見ても極めて難しい状況だ。
三上氏は「本当に巨大なグループが検挙されたのは、今までで数件レベル、10件も行っていないというレベルでの摘発しかされていない」と指摘する。
北朝鮮や中国のように、軍が関与するサイバー攻撃グループの場合は捜査がさらに困難だということである。
■「氏名や顔を変えるわけにはいかない」 “免許証”情報流出は特に深刻な問題
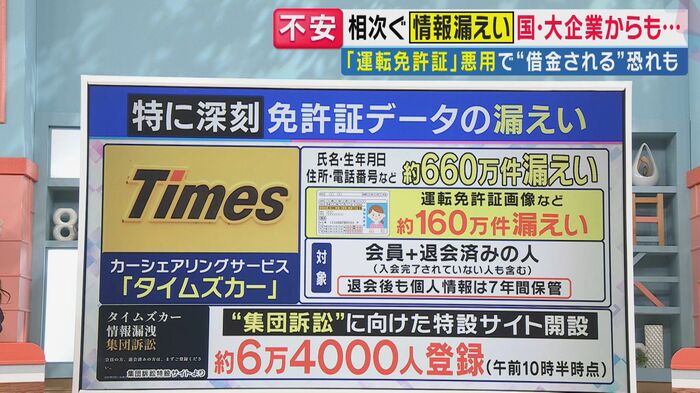
今回の一連の被害の中で、三上氏が特に深刻だと強調するのが、カーシェアリングサービス「タイムズカー」からの情報流出だ。
タイムズカーでは、氏名・生年月日・住所・電話番号などの会員情報が約660万件、運転免許証の画像など本人確認書類が約160万件、それぞれ漏えいしたことが明らかになっている。
クレジットカード番号やパスワードの漏えいであれば変更すれば対処できますが、免許証に記載された氏名や顔写真はそうはいかない。
三上氏は、「運転免許証、自分の氏名や顔を変えるわけにはいきませんから、これはとても漏れると怖い、というところです」と指摘する。
また、漏えいした免許証データは、直接的な詐欺に使われるだけでなく、インターネットの裏側に存在する「ダークウェブ」と呼ばれる場所で売買される恐れもある。
三上洋氏:まず犯人グループが入手したら、これを直接詐欺に使う。そしてもう一つ、集めたデータ、例えば今回であれば160万件の画像があるので、それを160万件の日本の運転免許証のセットですとして、ダークウェブというところで売ってしまう、ということも行われます。
■警察庁は“マイナンバーカード”のICチップを必要とする規制を導入
こうした犯罪への対策として、警察庁はオンラインでの携帯電話契約にマイナンバーカードのICチップを必要とする規制を導入している。
しかし対面の手続きにおいては、漏えいした他人のデータを用いた免許証を“闇バイト”の人物が持参するというパターンへの対処は、依然として難しいのが現状だ。
専門家でさえ共通の原因を特定できないまま被害が続く中、国・大企業から個人の免許証データに至るまで、その脅威は私たちの日常生活に確実に近づいている。
(関西テレビ「旬感LIVE とれたてっ!」2026年10月7日放送)