
プレスリリース配信元:株式会社サイバーセキュリティクラウド
2026年7月~9月『Webアプリケーションへのサイバー攻撃検知レポート』を発表
グローバルセキュリティメーカーの株式会社サイバーセキュリティクラウド(本社:東京都品川区、代表取締役社長 兼 CEO:小池敏弘、以下「当社」)は、2026年7月1日~9月30日を対象とした『Webアプリケーションへのサイバー攻撃検知レポート(以下「本レポート」)』を発表します。
本レポートは、当社が提供するWebアプリケーションへのサイバー攻撃を可視化・遮断するクラウド型WAFの『攻撃遮断くん』、及びパブリッククラウドWAFの自動運用サービス『WafCharm(ワフチャーム)』で観測したサイバー攻撃ログを集約し、分析・算出しています。
なお、攻撃種別ごとの詳細な分析や当社エンジニアによる解説を含む詳細版レポートは、当社Webサイトにて公開しています。【https://www.cscloud.co.jp/news/report/202610159409/】
≪レポートサマリー≫
- 2026年7月~9月のサイバー攻撃検知数は累計約10.7億件、1日平均約1,165万件、1秒あたり約135回
- 前四半期比16.3%増。9月は月間約4.5億件と7月の約1.6倍に達し、9月26日には1日約2,142万件を記録
- 9月はSQLインジェクションが7月の約1.8倍に増加。探索行為と侵入の試みがそろって増加
- SQLインジェクションは「攻め方」にも変化。国内ECサイトを狙う攻撃では攻撃元IPアドレス数が7月の約16倍に急増する一方、狙われたサイト数はほぼ横ばいで、攻撃の「分散化」が顕在化
- 日本を発信元とする攻撃が前年同期比約3.5倍に増加。海外からのアクセスを遮断する国別のアクセス制御だけでは防ぎきれない攻撃が増加
- 国内で相次ぐ不正アクセスに関連し、約40分間で326のIPアドレスを使い分けて1,200件超のアクセスを繰り返す攻撃を観測。AIエージェントによる攻撃の可能性も
■ 攻撃総数と推移:9月は2026年最多、攻撃水準そのものが切りあがる
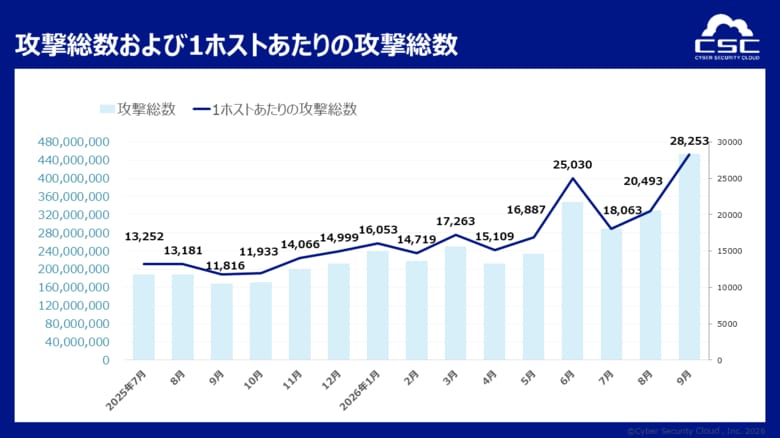
2026年7月~9月におけるサイバー攻撃の検知数は、累計で約10.7億件にのぼりました。1日あたりの平均は約1,165万件、1秒あたりに換算すると平均約135回の攻撃が発生している計算となり、前四半期(2026年4月~6月)と比較して16.3%増加しました。
月別に見ると、7月は約2.9億件、8月は約3.3億件、9月は約4.5億件と月を追うごとに増加し、9月の検知数は7月の約1.6倍、2026年に入ってから最も多い水準となりました。9月26日には期間中最大となる約2,142万件(1秒あたり約248回に相当)を記録しています。一時的な急増にとどまらず、攻撃の水準そのものが切り上がっている点は注視が必要です。9月には国内でも企業のサイバー攻撃被害や不正アクセスの公表が相次いでおり、業種や規模を問わず、さまざまな組織が攻撃の対象となっている状況がうかがえます。
また、1ホスト(※1)あたりの1日の攻撃件数は平均約726件、最大約1,334件(9月26日)で、平均は前四半期(約627件)から約16%増加しました。1ホストあたりの月間攻撃件数でも、9月は約2万8,253件と、これまで最多だった6月(約2万5,030件)を上回り、2026年に入って最も多い水準となりました。
攻撃種別では、脆弱性や設定ファイルの露出を確認する探索行為であるWebスキャンが53.1%と過半数を占め、次いでSQLインジェクション(10.3%)、クロスサイトスクリプティング(6.6%)、不正なUser-Agentを用いたアクセス(6.5%)と続きました。
(※1) 今四半期よりデータの抽出方法を一部変更したため、1ホストあたりの攻撃件数は過去に公表した数値と若干異なります。
■ データベースを狙う「SQLインジェクション」が9月に急増、7月の約1.8倍に
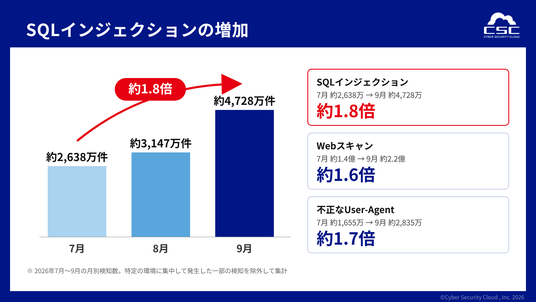
Webサイトの入力欄などに不正な命令文を紛れ込ませ、サイトの裏側にあるデータベースを不正に操作する攻撃「SQLインジェクション」が、9月に大きく増加しました。検知数は7月の約2,638万件から、8月は約3,147万件、9月は約4,728万件と月を追うごとに増え、9月は7月の約1.8倍に達しました。
SQLインジェクションが成功した場合には、個人情報や機密情報の漏えい、データの改ざんなど、深刻な被害につながるおそれがあります。
同じ9月には、侵入できそうなサイトを探して回る「Webスキャン」(7月比約1.6倍)や、ツールや自動プログラム(ボット)による機械的なアクセス(同約1.7倍)も大きく増えていました。空き巣に例えると、鍵の開いている家を探して回る“下見”と、実際に“こじ開け”を試みる行為が同時に増えている状態です。攻撃者が、狙えそうなサイトを広く探したうえで、実際の侵入を試みる攻撃を組み合わせている可能性が考えられます。
後述の特別トピック1.で紹介する国内の不正アクセス事例でも、攻撃はSQLインジェクションによるログイン突破の試みから始まっていました。入力内容のチェックなどWebサイト側の対策に加え、不正な命令文を含む通信をWAFで遮断するなど、多層的な対策が重要です。なお、今四半期のSQLインジェクションには、件数の増加だけでなく、攻撃の仕方そのものにも変化が見られました(次項)。
■ SQLインジェクション「攻め方」も変化 :攻撃元IPアドレスが約16倍に急増、狙われるサイトは増えず「分散化」
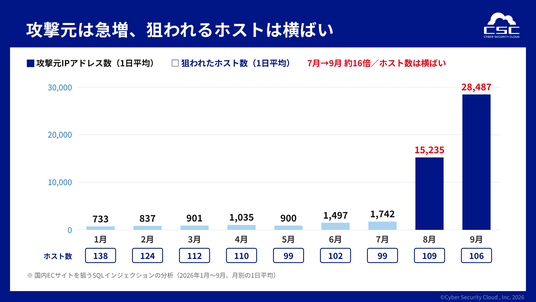
前項で紹介したSQLインジェクションの増加を、攻撃の“量”ではなく“攻め方”から見ると、もう一つの変化が浮かび上がります。攻撃に使われるIPアドレス(攻撃元)が急激に増える一方で、狙われるサイトの数はほとんど増えていない“分散化”です。前四半期にイタリアを発信元とみられる攻撃でお伝えした「少数の送信元から高頻度に攻撃する」パターンとは、対照的な動きといえます。
例えば、国内のECサイトを狙ったSQLインジェクションでは、7月までは攻撃元IPアドレス数が1日平均約700~1,700件で安定していましたが、8月1日を境に急拡大し、9月には約2万8,000件と7月の約16倍に達しました。9月26日には、1日で約19万件の異なるIPアドレスから攻撃が行われています。一方、1日あたりに狙われたホスト数は年間を通じて約100~140件とほぼ横ばいで推移しました。
互いに関係のない複数のサイトへの攻撃を比較すると、攻撃元ネットワークの上位8件がいずれも同じ順位で並んでおり、共通の攻撃元IPアドレス群が日ごとに標的を切り替えながら利用されている可能性が示唆されます。攻撃の中身は、定型的な攻撃文字列にランダムな文字列を付加して繰り返し送信するもので、自動化ツールによって機械的に実行されている可能性が高いと考えられます。
こうした動きは、攻撃者がクラウドやVPSなどの計算資源を借りて、攻撃元を短期間で一気に増やす手法へと移行している可能性を示しています。攻撃元が数万~数十万規模に分散している場合、特定のIPアドレスの遮断やアクセス数の制限だけでは防ぎきれない可能性があり、リクエストの中身を検査して攻撃を遮断する対策が重要です。
■ 攻撃元国の傾向:日本発の攻撃が前年同期比約3.5倍に、国別のアクセス制御だけでは防ぎきれない攻撃が増加
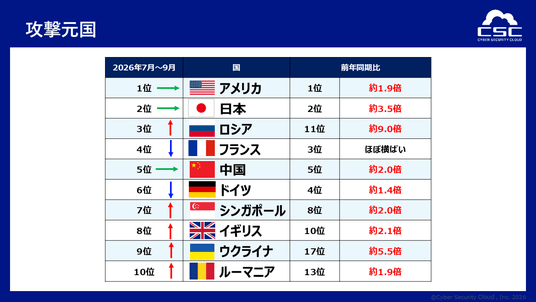
2026年7月~9月における攻撃元国は、1位がアメリカ(約4.6億件、42.6%)、2位が日本(約1.5億件、13.6%)、3位がロシア(約7,918万件、7.4%)、4位がフランス(約4,626万件、4.3%)、5位が中国(約4,325万件、4.0%)となりました。月別では、アメリカが7月の約1.1億件から9月には約2.0億件へと約1.9倍、日本が約2,322万件から約8,164万件へと約3.5倍に増加し、9月の検知数増加の大部分をこの2ヶ国が占めています。
国内向けにサービスを提供する企業・組織の中には、海外からのアクセスを遮断する「国別のアクセス制御」を対策として取り入れているケースも見られます。しかし今四半期は、日本を発信元とする攻撃が前年同期の約3.5倍に増加し、攻撃元全体の13.6%を占めました。攻撃者が国内のクラウドサービスやサーバーを経由した場合、国別のアクセス制御では遮断できません。海外からのアクセスを遮断するだけでは防ぎきれない攻撃が増えていると考えられ、国別の制御に加えて、リクエストの中身を検査して攻撃を見分ける対策を組み合わせることが重要です。
なお、前四半期に上位へ急浮上したイタリアは、今四半期は37位まで順位を下げています。前項で述べた攻撃元の分散化とあわせて、攻撃インフラが短期間で切り替えられている状況がうかがえます。
※本ランキングは当社WAFで検知された攻撃元IPアドレスを基に集計したものであり、攻撃者の所在を直接示すものではありません。攻撃者はクラウドインフラやプロキシ等を経由する場合があります。
■【特別トピック】国内で相次ぐ不正アクセス、約40分間で326のIPアドレスを使い分ける攻撃を観測
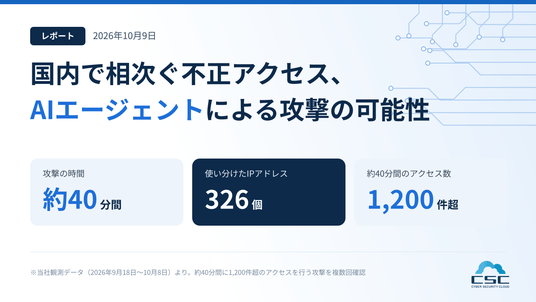
9月以降、国内では企業のWebシステムへの不正アクセスや個人情報漏えいの公表が相次いでおり、2026年10月8日にはJPCERT/CCが注意喚起を公開しています。こうした状況を受け、当社は2026年10月9日、セキュリティインテリジェンス本部による調査レポート「国内で相次ぐ不正アクセス、AIエージェントによる攻撃の可能性」を公開しました。同レポートでは、株式会社マクニカが公開した「重点的に確認するIPアドレス」と当社の観測データを突き合わせ、2026年9月18日~10月8日のアクセスを分析しています。ここでは、その主な内容をご紹介します。
分析の結果、約40分間で326のIPアドレスを使い分けながら、1,200件超のアクセスを繰り返す攻撃を複数回確認しました。攻撃は、SQLインジェクションによる認証回避の試行から始まり、攻撃者用アカウントでのログイン、ログイン後の再探索、ポイントなど金銭的価値に直結する機能の探索へと段階的に進み、一通り試すと撤退する流れでした。共通する識別子が使い回されていたことから、同一の攻撃者によるものと考えられます。
また、サイトごとにsqlmapやcurlなど異なるツールを使い分け、応答を見ながら次の手を選んでいるような動きが見られたことから、AIエージェントまたはそれに近い仕組みが使われている可能性があります。ただし、AIの利用を直接示す痕跡は確認されていません。
この攻撃では1つのIPアドレスあたりのアクセスが少なく、特定のIPアドレスの監視やアクセス数の多さだけでは見逃すおそれがあります。本レポートで示した攻撃元の“分散化”とも共通する傾向であり、4xx・5xxレスポンスの偏りやレスポンスサイズの違いの確認、APIや認証機能のアクセス制御・回数制限の点検など、ログに基づく確認と多層的な対策が重要です。
同レポートの詳細は、以下よりご覧いただけます。
「国内で相次ぐ不正アクセス、AIエージェントによる攻撃の可能性」(2026年10月9日公開)
https://www.cscloud.co.jp/news/report/202610099351/
※本トピックの観測期間(2026年9月18日~10月8日)は、本レポートの対象期間(7月~9月)と一部異なります。
■ 株式会社サイバーセキュリティクラウド 代表取締役CTO 渡辺 洋司からのコメント
今回のレポートでは、7月から9月にかけて攻撃が月を追うごとに増加し、9月には7月の約1.6倍に達するなど、攻撃の水準そのものが切り上がっている様子が確認されました。Webスキャンが全体の半数を占める状況は変わっておらず、攻撃者が自動化されたツールを用いて、インターネット上の公開サービスを継続的に探索していることがうかがえます。
また、9月にはWebスキャンとあわせてSQLインジェクションも大きく増加しました。広範な探索行為と、データベースを狙った侵入の試みが同時期に増えていることは、攻撃者が「探す」段階と「侵入する」段階を自動化し、効率的に組み合わせていることの表れと考えています。
特に、攻撃元が短期間で大量に入れ替わる“分散化”が進む中では、送信元を基準にした対策だけでは防ぎきれず、攻撃の中身に着目した防御がますます重要になります。
こうした状況においては、攻撃の量や種類の変化を継続的に可視化し、アプリケーションの入口を多層的に守る運用が不可欠です。当社は今後も、実際の攻撃データに基づく知見をもとに、より実効性の高いセキュリティ対策の提供に取り組んでまいります。
株式会社サイバーセキュリティクラウド(https://www.cscloud.co.jp)
所在地:〒141-0021 東京都品川区上大崎3-1-1 JR東急目黒ビル13階
代表者:代表取締役社長 兼 CEO 小池敏弘
設立:2010年8月
「世界中の人々が安心安全に使えるサイバー空間を創造する」をミッションに掲げ、世界有数のサイバー脅威インテリジェンスを駆使したWebアプリケーションのセキュリティサービスを軸に、脆弱性情報収集・管理ツールやクラウド環境のフルマネージドセキュリティサービスを提供している日本発のセキュリティメーカーです。私たちはサイバーセキュリティにおけるグローバルカンパニーの1つとして、サイバーセキュリティに関する社会課題を解決し、社会への付加価値提供に貢献してまいります。
企業プレスリリース詳細へ
PR TIMESトップへ