プレスリリース配信元:チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
信頼ある既存技術やソーシャルプラットフォームに加え、AIや開発者向けツールにも攻撃対象が拡大 偽のコマンドやリモートアクセスソフトウェアを悪用する攻撃の手口が明らかに
サイバーセキュリティソリューションのパイオニアであり、世界的リーダーであるチェック・ポイント・ソフトウェア・テクノロジーズ(Check Point(R) Software Technologies Ltd.、NASDAQ: CHKP、以下チェック・ポイント)の脅威インテリジェンス部門であるチェック・ポイント・リサーチ(Check Point Research、以下CPR)は、2026年第3四半期のブランドフィッシングレポートを発表しました。
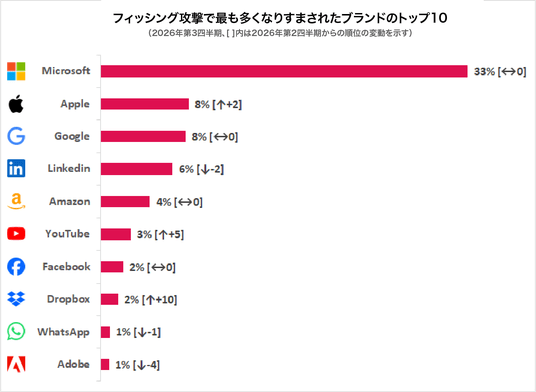
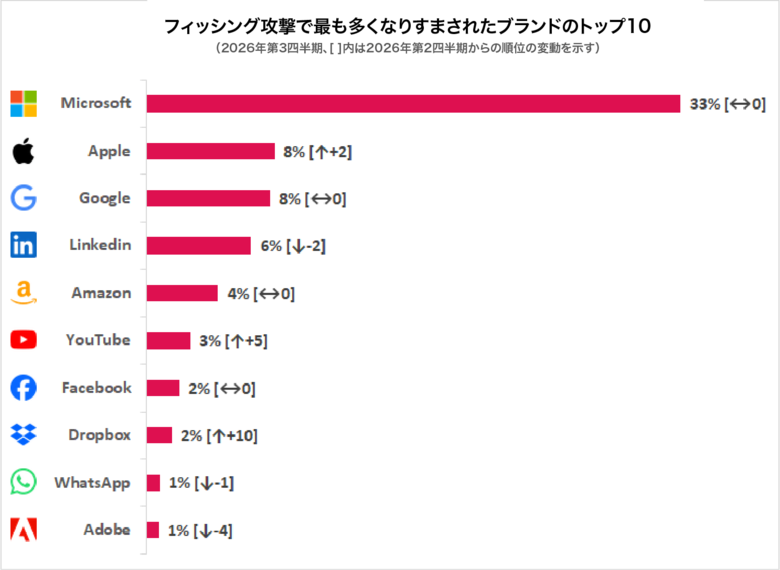
調査によると、Microsoftは引き続き最も多くなりすましに利用されたブランドとなり、ブランドフィッシング攻撃全体に占める割合は、第2四半期の23%から33%へと増加しました。攻撃者は、広く利用されているテクノロジー、ソーシャルネットワーク、金融関連のブランドが得ている信頼を引き続き悪用する一方で、ユーザーの利用動向に追随して、AIや開発者ツールにも攻撃対象を広げています。
ランキングの上位を占めるブランドへの集中は依然として顕著です。2026年第3四半期、Appleは前四半期から2つ順位を上げて8%で2位となり、3位のGoogleも同じく8%を占めました。LinkedInは2つ順位を下げて4位(6%)、5位にAmazon(4%)が続いています。第3四半期中に確認されたブランドフィッシング攻撃全体の半数以上をこれら上位5ブランドが占めるなか、Microsoftが悪用された割合は、他のいずれのブランドと比べても4倍以上と突出しています。
第3四半期には、攻撃手法にも変化が見られました。攻撃者は、ClaudeなどのAIプラットフォームやGoogle Antigravityなどの開発者向けプラットフォームになりすまし、偽の請求通知や悪意あるインストールコマンドを利用していました。また、認証情報の窃取にとどまらず、被害者自身にターミナルコマンドの実行や、正規のリモートアクセスソフトウェアをインストールさせる攻撃も確認されました。
業界別では、テクノロジー業界が最も多くなりすましの標的となり、次いでソーシャルネットワーク、銀行業界が続きました。これらの分野には、仕事用メールやクラウドストレージ、ソーシャルメディアのプロフィール、金融情報に至るまで、ユーザーにとって特に価値の高いアカウントが集中しています。
CPRのデータリサーチマネージャーであるオマー・デンビンスキー(Omer Dembinsky)は、次のように述べています。
「ブランドフィッシングは新たな局面を迎えています。攻撃者は依然として人々が日常的に利用するテクノロジープラットフォームへの信頼を悪用することに加え、ユーザーがAIや開発者向けツールの利用を拡大するのに追従して、攻撃対象を広げています。また、手口の面でも、パスワードの窃取にとどまらず、被害者自身が悪意あるコマンドの実行や、リモートアクセスソフトウェアのインストールを実施するよう仕向けています。説得力あるメールや偽のウェブサイトの大規模な作成が生成AIによってより容易になるなか、組織はメールの受信トレイだけでなく、ウェブ全体を対象とした脅威防止策を講じることが必要です」
2026年第3四半期に確認されたフィッシング攻撃事例
2026年第3四半期に確認された事例は、AIに関する偽の請求通知や模倣されたサポートページをはじめ、悪意あるターミナルコマンド、必須のアップデートを装うリモートアクセスソフトウェアなど様々な攻撃の手口が、実際にどのように活用されているかを明らかにしています。
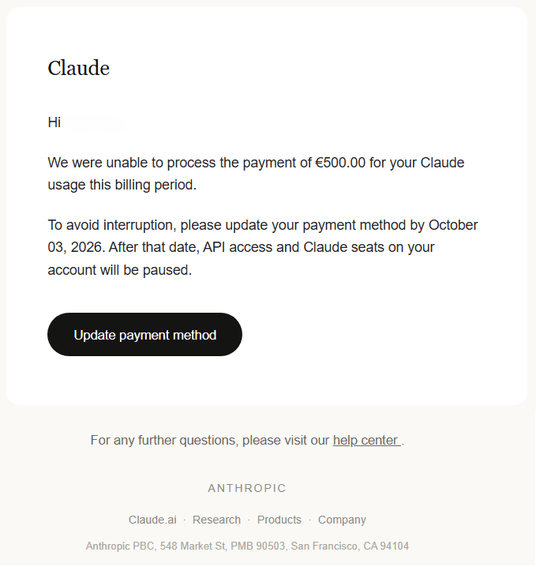
あるキャンペーンでは、攻撃者はClaudeになりすまし、500ユーロの決済が拒否されたとする偽のメールを送信しました。メール本文では、支払い方法が更新されない限りAPIへのアクセスとClaudeの利用枠が一時停止される旨を警告しており、金融情報とアカウント認証情報の両方が標的とされていました。
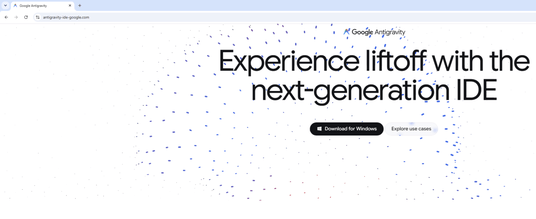
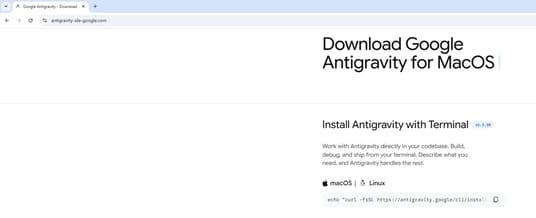
別のキャンペーンでは、Google Antigravityの公式サイトを模倣した偽サイトが使用され、Linuxの正規のインストールコマンドに見せかけたコマンドが表示されていました。このコマンドは、実際にはBase64で暗号化された命令を復号して実行し、シェルスクリプトを外部サーバーからダウンロードして実行するものでした。これにより攻撃者は、被害者のシステム上で任意のコードをリモート実行することが可能になります。
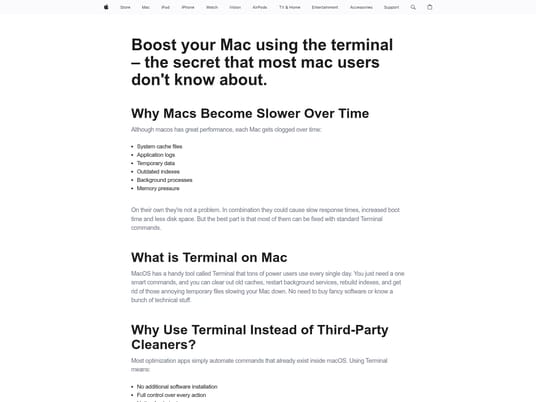
攻撃者はまた、Macユーザー向けの偽のAppleサポート記事を作成し、パフォーマンス向上が可能だとしてユーザーにターミナルコマンドの実行を促していました。さらに別の事例では、Docusignを装った偽サイトを通じて文書の確認を求め、閲覧ソフトウェアの更新を要求しました。この事例では、サイト上で「続行」をクリックすると、正規のリモート監視・管理ツールであるFleetDeckがダウンロードされ、被害者のデバイスへの不正アクセスに悪用される危険性があります。
より困難さを増すブランドフィッシングの封じ込め、その理由とは
これらの事例を総合的に見ることで、ブランドフィッシングの封じ込めがより難しくなっている理由が明らかになりました。こうした攻撃はソフトウェア自体が持つ脆弱性ではなく、ユーザーが親しみあるブランド名に抱く信頼を悪用しています。それに加え、緊急性をあおるメッセージ、精巧に模倣されたブランドデザイン、類似ドメイン、正規のように見えるインストール手順などを組み合わせることで、被害者の警戒心を弱めています。さらに、パスワードや決済情報の窃取にとどまらず、攻撃の目的がデバイスを直接制御下に置くことへと拡大していることも明らかになりました。
攻撃者は生成AIの力を借り、説得力のあるメールや偽のウェブサイトをより容易かつ大規模に作成できるようになっています。そうしたなか、事後に対応するのではなく、攻撃を防止することの重要性が増しています。組織は、受信トレイに届く前にフィッシングメールを阻止するとともに、AIを活用してブランドのなりすましや認証情報の窃取を検知し、調査と対応を自動化する必要があります。さらに、承認されていないリモート管理ツールを監視し、ウェブ全体を対象としたスキャンを通じて類似ドメインや複製されたログインページを発見することで、自社の従業員や顧客がアクセスする前に詐欺サイトを削除できるよう対策を講じることが重要です。
本プレスリリースは、米国時間2026年10月16日に発表されたブログ(英語)をもとに作成しています。
Check Point Researchについて
Check Point Researchは、チェック・ポイントのお客様、脅威情報コミュニティを対象に最新のサイバー脅威インテリジェンスの情報を提供しています。チェック・ポイントの脅威インテリジェンスであるThreatCloud AIに保存されている世界中のサイバー攻撃に関するデータの収集・分析を行い、ハッカーを抑止しながら、自社製品に搭載される保護機能の有効性について開発に携わっています。100人以上のアナリストや研究者がチームに所属し、セキュリティベンダー、捜査当局、各CERT組織と協力しながら、サイバーセキュリティ対策に取り組んでいます。
ブログ: https://research.checkpoint.com/
X: https://x.com/_cpresearch_
チェック・ポイントについて
チェック・ポイント・ソフトウェア・テクノロジーズ(www.checkpoint.com)は、世界各国の10万を超える組織を保護するグローバルなサイバーセキュリティのリーダー企業です。チェック・ポイントは、企業の安全なAIトランスフォーメーションの保護をミッションとして掲げています。防止優先のアプローチとオープンエコシステムアーキテクチャを基盤に、組織がリスクを低減し、業務を簡素化して、自信を持ってイノベーションを推進できるよう支援します。チェック・ポイントの統合セキュリティアーキテクチャは、進化する脅威や拡大するAI攻撃対象領域に継続的に適応し、ハイブリッドネットワーク、クラウド環境、デジタルワークスペース、AIシステムを保護します。4つの戦略的柱であるハイブリッドメッシュネットワークセキュリティ、ワークスペースセキュリティ、エクスポージャー管理、AIセキュリティを軸に、チェック・ポイントは複雑なマルチベンダー環境全体にわたり、一貫した保護と可視性を提供します。チェック・ポイント・ソフトウェア・テクノロジーズの全額出資日本法人、チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(https://www.checkpoint.com/jp/)は、1997年10月1日設立、東京都港区に拠点を置いています。
ソーシャルメディア アカウント
・Check Point Blog: https://blog.checkpoint.com
・Check Point Research Blog: https://research.checkpoint.com/
・YouTube: https://youtube.com/user/CPGlobal
・LinkedIn: https://www.linkedin.com/company/check-point-software-technologies/
・X: https://x.com/checkpointjapan
・Facebook: https://www.facebook.com/checkpointjapan
将来予想に関する記述についての法的な注意事項
本プレスリリースには、将来予想に関する記述が含まれています。将来予想に関する記述は、一般に将来の出来事や当社の将来的な財務または業績に関連するものです。本プレスリリース内の将来予想に関する記述には、チェック・ポイントの製品およびソリューションに関する見通し、将来的な成長、業界におけるリーダーシップの拡大、株主価値の上昇、および業界をリードするサイバーセキュリティプラットフォームを世界の顧客に提供することについての当社の見通しが含まれますが、これらに限定されるものではありません。これらの事項に関する当社の予想および信念は実現しない可能性があり、将来における実際の結果や事象は、リスクや不確実性がもたらす影響によって予想と大きく異なる可能性があります。本プレスリリースに含まれる将来予想に関する記述に伴うリスクや不確実性は、2026年3月31日にアメリカ合衆国証券取引委員会に提出した年次報告書(フォーム20-F)を含む証券取引委員会への提出書類に、より詳細に記されています。本プレスリリースに含まれる将来予想に関する記述は、本プレスリリースの日付時点においてチェック・ポイントが入手可能な情報に基づくものであり、チェック・ポイントは法的に特段の義務がある場合を除き、本プレスリリース記載の将来予想に関する記述について更新する義務を負わないものとします。
本件に関する報道関係者からのお問い合わせ
チェック・ポイント広報事務局 (合同会社NEXT PR内)
Tel: 03-4405-9537 Fax: 03-6739-3934
E-mail: checkpointPR@next-pr.co.jp
企業プレスリリース詳細へ
PR TIMESトップへ
チェック・ポイント・リサーチ、2026年第3四半期のブランドフィッシングレポートを発表 Microsoftがブランドフィッシング攻撃全体の33%を占め首位を継続
データ提供 PR TIMES
本記事の内容に関するお問い合わせ、または掲載についてのお問い合わせは株式会社 PR TIMES (release_fujitv@prtimes.co.jp)までご連絡ください。また、製品・サービスなどに関するお問い合わせに関しましては、それぞれの発表企業・団体にご連絡ください。