
第三者の不正アクセスによる個人情報の漏えいが各地で連日のように発覚しています。
企業や大学、行政機関など幅広い組織がサイバー攻撃を受け、被害が相次ぐ背景や対策を取材しました。
全国で相次ぐ不正アクセスによる個人情報の漏えい。
福岡に関連する企業ではディスカウントストア「ミスターマックス」や西鉄系の交通系ICカード「nimoca(ニモカ)」で会員情報の流出が判明したほか、JR九州でもウェブ会員のメールアドレスが漏えいしたおそれがあると明らかになりました。
街の人からは「他人に悪用されないか不安」「今までのように気軽に個人情報を登録するのは考え直したい」といった戸惑いの声が上がっています。
約660万件の個人情報が漏えいしたカーシェアリングサービスの「タイムズカー」では、特に運転免許証の画像流出が問題になっています。
サービスを利用する福岡市の男性のもとには先週、個人情報漏えいを知らせるメールが届きました。
流出した情報には住所や生年月日、電話番号などに加え、運転免許証の画像が含まれていることで、男性は「ちょっと気持ちが悪いというか、顔写真が出回って悪用されるのが非常に心配です」と不安を口にします。
不正アクセスが頻発する背景には何があるのでしょうか。
取材班はサイバーセキュリティ対策を担い、福岡県警とも共同研究を行っている福岡工業大学の情報基盤センターを訪ねました。
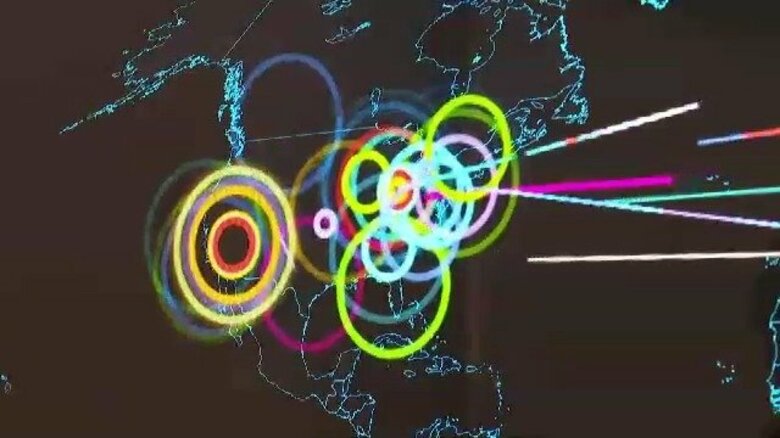
そこで見せてもらったのは、企業が公開する「サイバーセキュリティの脅威マップ」。
世界中で起きているサイバー攻撃をリアルタイムで“見える化”しています。
「各国の地図から飛び交っているラインがサイバー攻撃の方向を示しています。アメリカ、中国などからの攻撃が相互に飛び交っている様子が公開されています」とセンターの藤原昭二さんが説明します。
藤原さんによると、特に9月ごろから世界各国でサイバー攻撃による被害が生じるようになったといいます。
ラインの色が攻撃の種類、円の色や大きさが規模や件数を表していて、取材の間も絶え間なく日本へサイバー攻撃が続いているようすがわかります。
取材した当日、この大学がブロックした攻撃は朝の30分間で9000件近くに上り、攻撃元は世界各国に広がっていますが特に中国が目立ちます。
藤原さんは「こういった攻撃がいま日本国内のいろんな企業や大学などで日夜、行われているのではないか」と話します。
攻撃が増加している背景として藤原さんは「AI(人工知能)の台頭」を挙げ「AIによって攻撃手法がより巧妙になり、攻撃量も膨大になっている」と話します。
さらにサイバー攻撃のためのツールが闇サイトなどで販売・配布されている例もあり「ある程度の知識があればツールを動かせてしまう」と説明します。
企業側の対策が急がれる一方で、利用者側の自衛も欠かせません。
藤原さんは個人でできる対策として以下のポイントを挙げます。
▽パスワードの使いまわしを避ける
複数のサービスで同一のパスワードを使わない。
▽「二要素認証」を設定する
通常のパスワードに加え、スマホなど別のデバイスで承認を求める仕組みが提供される場合は設定する。
▽顔写真などの保存はしない
免許証などの顔写真は身分証の偽造に悪用されるおそれもあるのでデータ漏えいに備えてスマホなどには保存しない。
デジタル社会の脅威にさらされる日常生活にどう向き合えばいいのか、早急な対応が求められています。