止まらないサイバー攻撃による情報の流出。不正アクセスを受けたGMOをめぐっては、“身代金”の要求、犯行声明、そして個人情報の公開と、事態は“劇場型”の様相を呈しています。
また、10月15日に行われたG20財務相・中央銀行総裁会議に出席した片山さつき財務大臣も、「インターネットがコネクト(接続)されている以上は必ず来てしまう。ごく少数の国の問題ではもはや全くない」と危機感を示しました。
脅威が日々広がる中、個人が打てる対策はまだあるのでしょうか。安全性の高い認証方法や最新のパスワード管理術を解説します。
止まらぬ情報漏えい
GMOは、不正アクセスに関与した人物の特定につながる有力な情報に総額で100万ドル、日本円で約1億5000万円の懸賞金を出すとしていて、これまでに270件の情報提供があったとしています。
企業への不正アクセスは28日から29日にかけても相次いでいます。
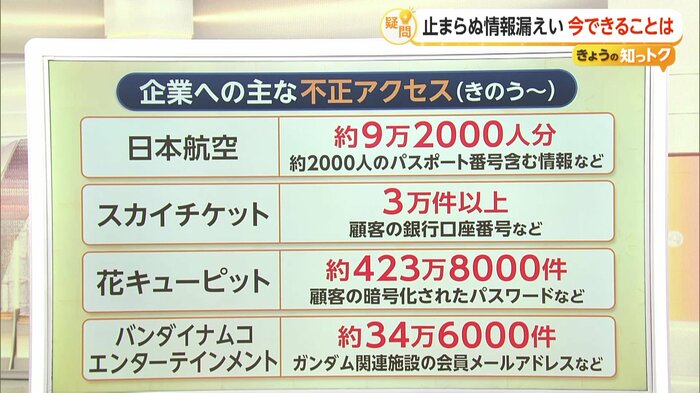
日本航空、旅行予約サイトのスカイチケットや、花キューピット、バンダイナムコエンターテインメントといった企業が、情報の漏えいを発表しています。
どのようにして個人情報を守っているのか、街の人たちに聞いてみました。
「iPhoneが出してくれる強力なやつ(パスワード)を使うようになりました。ものすごく長いやつ。(使い始めて)まだ1週間とか。漏えいのニュースが最近多いので、用心しようと思って」(30代)
「(パスワードは)最近はAIに作らせて。自分で考えるとどうしても似通ったパスワードになる。規則性が出ないのもAIのいいところですよね」(10代)
「今までは単純な番号やアルファベットも単純だったが、数字、記号、大文字、小文字をまぜて作成するようにして。それを、アナログなんですけどメモにしています」(30代)
「なるべく暗証番号は打たないようにして、『Face ID』(=顔認証)で通るようにしています。安心かなと思うんですけど、正直これだけ流出していると何を信用していいかわからない」(30代)
「2段階パスワードを使うのと、『危ないですよ』とお知らせが来たら、(パスワードを)こまめに変えるようにはしてます。(仕組みについては)私もよくわからない。『2段階パスワードにしてください』と言われてしたような気がする」(50代)
安全性が最も高いのは「パスキー」
今、一般的に使われている認証方法の中でも、安全性が高いものは一体どれなのでしょうか。日本ハッカー協会の杉浦隆幸代表理事に聞きました。
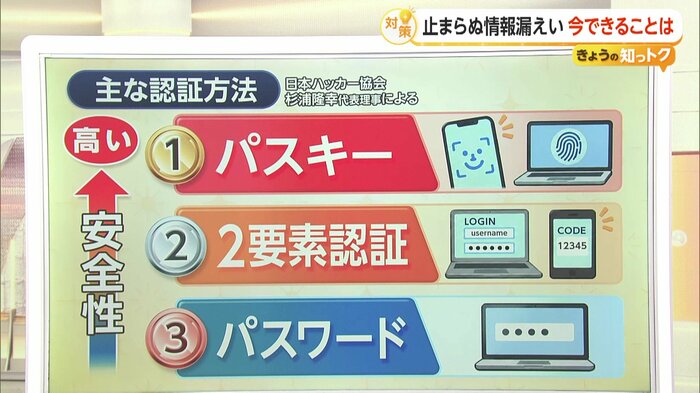
杉浦氏によると、パスキー、2要素認証、パスワードの順番に安全性が高いといいます。
パスキーは、顔や指紋などの生体認証を使ってパスワードを自分で打ち込まなくてもいいもので、これが一番安全性が高いということです。2要素認証は、パスワードの入力に加えて、メールやSMSで送られてくる文字などを打ち込む、まさに2つの要素で認証するというものです。しかし、パスキーや2要素認証に対応している企業やサイトは限られているのが現状です。
パスワードは長い方が強度が高い
今、各企業から「パスワードを変更してください」という知らせが相次いでいて、悩んでいる方もいるかもしれません。パスワードはどのように設定するのがベストなのでしょうか。
杉浦氏によると、パスワードは使い回さないことを大前提として、その上でポイントがあるといいます。
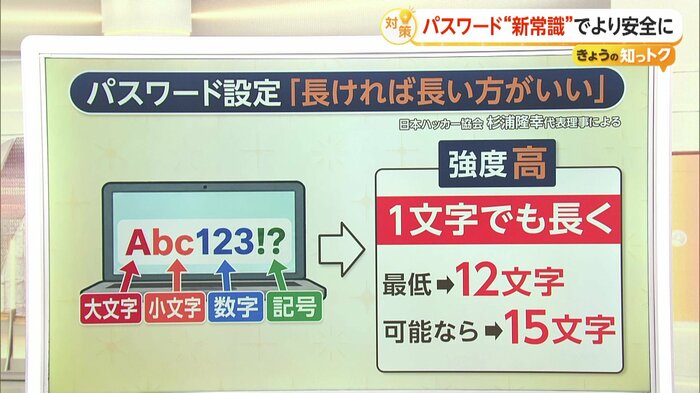
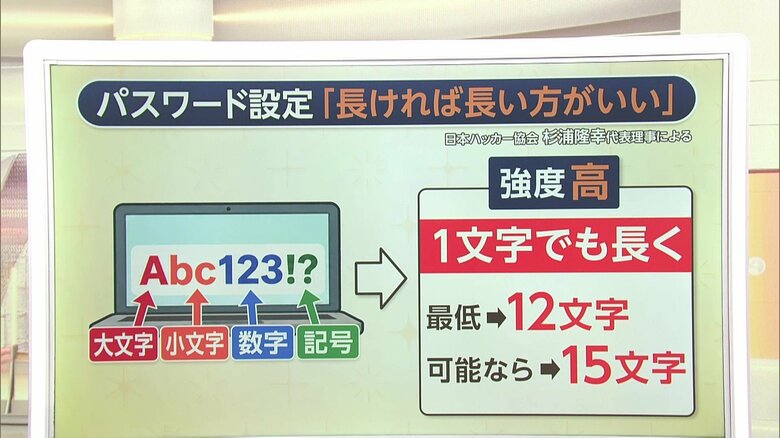
去年までは、例えば英語の大文字、小文字、数字、記号を全て含めることがおすすめでしたが、今は、とにかく1文字でも長いパスワードにする方が強度が高くなるということです。複雑さにこだわるよりも長く、最低でも12文字以上、できることなら15文字以上であればより安全だということです。
そして、長いパスワードだと覚えられないという人におすすめなのが、日本語の文章をそのままローマ字に置き換えるという方法です。例えば、「私は唐揚げが大好きです」という文章をローマ字に置き換えるだけで、相当な長さが確保でき、忘れにくいということなんです。
重要なパスワードは紙で保存を
では、パスワードはどのように管理すればいいのでしょうか。
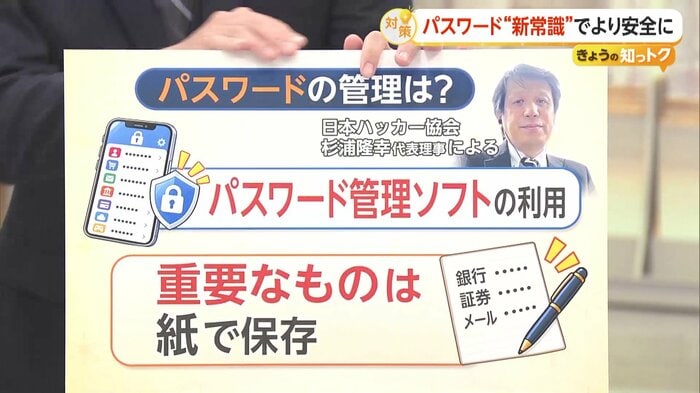
杉浦氏によると、1つは、パスワードの管理ソフトを利用するということ、さらに、銀行や証券など重要なものについては紙に残しておいた方が安心だということです。
サイバー攻撃が巧妙化する中、どのようにパスワードを作って管理するのか、今一度見直してみてはいかがでしょうか。
(「イット!」10月29日放送より)