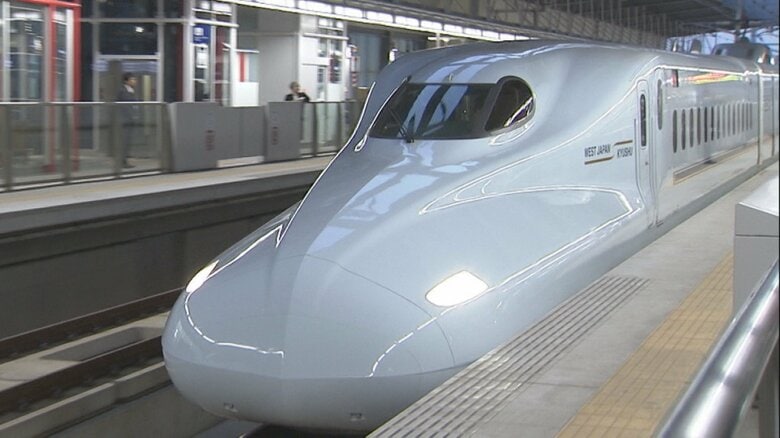
JR九州などJR3社は26日、新幹線の予約サービス「エクスプレス予約」と「スマートEX」で、会員約17万人分のメールアドレスなど個人情報が漏えいしたと発表しました。
JR九州・西日本・東海によりますと、漏えいしたのは東海道・山陽・九州新幹線の予約サービス「エクスプレス予約」と「スマートEX」を利用する、約17万人分のメールアドレス、カタカナの氏名、会員IDなどです。
住所や電話番号、クレジットカード番号は流出しておらず、JRが持つサービスのシステム自体からの漏えいも確認されていないということです。
両サービスはメール配信に委託先の企業「ユミルリンク」のサービスを利用していて、ユミルリンクは10月16日に第三者からの不正アクセスを受けた際、当初、影響がないと説明していましたが、26日になって個人情報が第三者に漏えいしたおそれがあると連絡してきたということです。
3社は不正アクセスを受けたメール配信サービスの使用を停止するとともに、個人情報保護委員会へ報告していて、対象の会員には個別に連絡するとしています。