プレスリリース配信元:株式会社UPF
全国20~60代500名に聞いた“お詫び”の本音。「500円で納得」はわずか5.6%、半数超は「金額より説明」
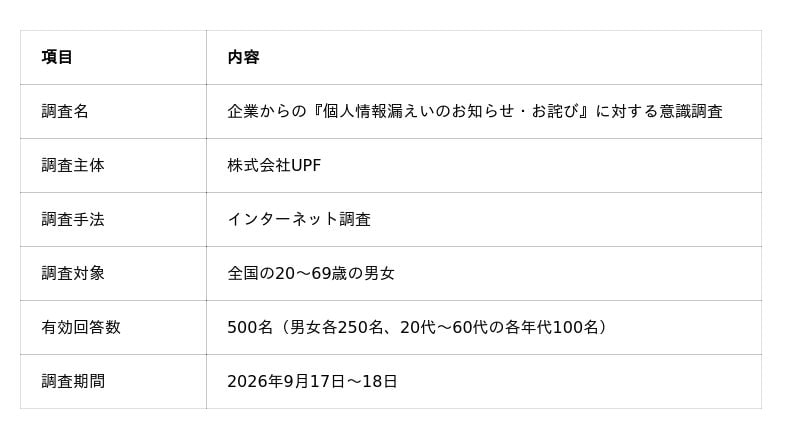
ISO認証・プライバシーマーク取得支援を手がける株式会社UPF(本社:東京都中央区、代表取締役:仲手川 啓)は、全国の20~60代の男女500名を対象に、企業からの「個人情報漏えいのお知らせ・お詫び」に対する意識調査を実施しました。
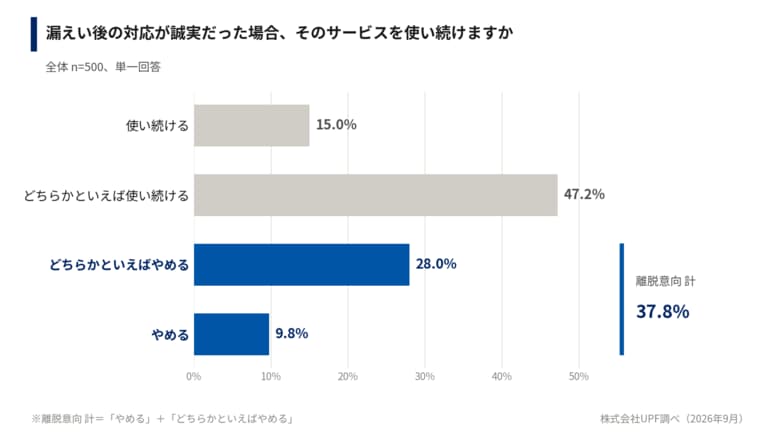
その結果、漏えい後の対応が誠実であっても約4割(37.8%)が「そのサービスをやめる」と回答し、お詫びとして配られる金券・ポイントについては「500円程度で納得できる」は5.6%にとどまり、半数超(53.6%)が「金額の問題ではない」「補償自体を求めない」と回答しました。
消費者が求めているのは補償や謝罪よりも「自分の何の情報が漏れたのか」の説明であり、事後の対応だけでは信頼を取り戻しきれない実態が明らかになりました。
調査背景
企業や自治体による個人情報漏えいの公表は相次ぎ、「お詫びメール」や「お詫びのポイント配布」を受け取ることは多くの生活者にとって珍しいことではなくなりました。一方で、そうした事後対応を消費者がどう受け止め、その後のサービス利用をどう判断しているのかはあまり知られていません。
本調査では、「お詫び」に対する消費者の本音を明らかにすることで、企業が本当に備えるべきことは何かを考えました。
調査サマリー
- 漏えい後の対応が誠実であっても、約4割(37.8%)が「そのサービスをやめる」と回答。漏えい通知を受け取ったことがない人では約半数(49.1%)
- お詫びの金券・ポイントは「500円程度で納得」が5.6%。最多は「金額の問題ではない」41.2%
- お詫び・通知で最も重視するのは「自分の何の情報が漏れたのか」36.8%。「補償・お詫び金」10.4%、「経営責任者の謝罪」6.8%は1割以下
- 信頼回復に最も効果があると思うのは「セキュリティ対策の強化・公表」45.0%。「経営陣の交代・処分」は3.6%で最下位
- サービス登録時に企業のセキュリティ体制や認証マークを「気にする」は56.2%。認証マークがあると「安心して入力できる」は51.2%
調査結果
【結果1】誠実に対応しても約4割が「サービスをやめる」
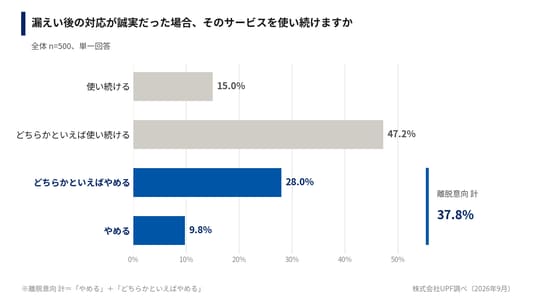
「漏えい後の対応が誠実だった場合、そのサービスを使い続けますか」と尋ねたところ、「やめる」9.8%、「どちらかといえばやめる」28.0%で、合わせて約4割(37.8%)が離脱意向を示しました。「誠実な対応」を前提にしても、およそ3人に1人以上が離れる可能性があるという結果です。
【結果2】お詫び金「500円で納得」は5.6%。半数超は「金額では解決しない」
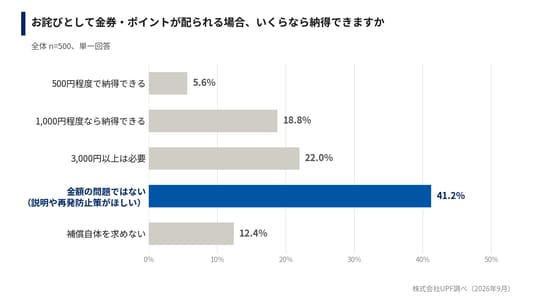
お詫びとして金券やポイントが配られる場合にいくらなら納得できるかを尋ねたところ、最多は「金額の問題ではない(説明や再発防止策がほしい)」の41.2%でした。「補償自体を求めない」12.4%を合わせると、半数超(53.6%)は金額では納得しない層です。
金額で納得する層の中でも、実際のお詫びでよく見られる「500円程度」で納得できる人は5.6%にとどまり、「1,000円程度」18.8%、「3,000円以上は必要」22.0%と、金額を求める層の水準は高めです。年代別では「金額の問題ではない」が20代の29.0%から60代の56.0%まで年代とともに上昇し、年齢が高いほど金券では納得しない傾向が見られました。
【結果3】最も重視するのは「自分の何の情報が漏れたのか」36.8%。補償金・経営者の謝罪は1割以下
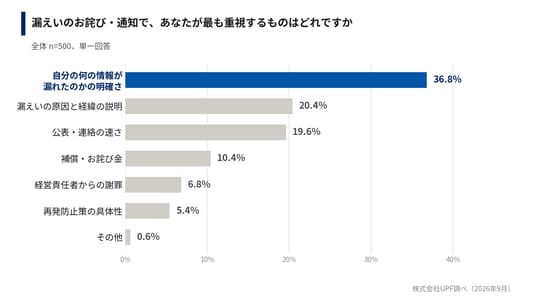
漏えいのお詫び・通知で最も重視するものを尋ねたところ、「自分の何の情報が漏れたのかの明確さ」が36.8%で最多でした。次いで「漏えいの原因と経緯の説明」20.4%、「公表・連絡の速さ」19.6%と続き、これら「説明」に関わる3項目で全体の76.8%を占めます。一方、「補償・お詫び金」は10.4%、「経営責任者からの謝罪」は6.8%と、いずれも1割以下にとどまりました。
通知を実際に受け取った経験のある人に限ると「何の情報が漏れたのか」は44.1%に上り、「経営責任者からの謝罪」は1.8%まで下がります。当事者になると、求めるものは謝罪ではなく「自分への影響の具体的な説明」に集中することが分かります。
【結果4】信頼回復に効くのは「セキュリティ対策の強化・公表」45.0%。「経営陣の交代」は3.6%
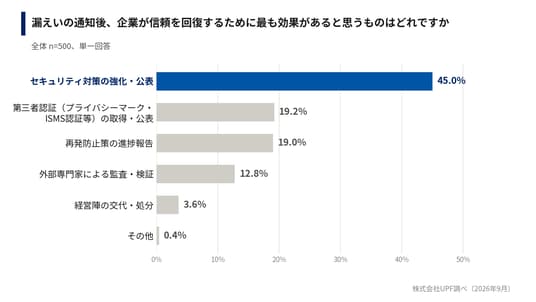
お詫び・通知の後、企業が信頼を回復するために最も効果があると思うものは、「セキュリティ対策の強化・公表」が45.0%で突出しています。「第三者認証(プライバシーマーク・ISMS認証等)の取得・公表」19.2%、「再発防止策の進捗報告」19.0%、「外部専門家による監査・検証」12.8%が続き、「経営陣の交代・処分」は3.6%で最下位でした。
消費者が求めているのは責任者の処分といった「けじめ」ではなく、体制が実際に改善され、それが外から分かる形で示されることだと言えます。なお20代では「第三者認証の取得・公表」が31.0%と全年代で最も高く、若い世代ほど客観的な認証を信頼の根拠として捉えている傾向が見られました。
【結果5】登録時に企業のセキュリティ体制・認証マークを「気にする」56.2%。通知経験者では67.0%
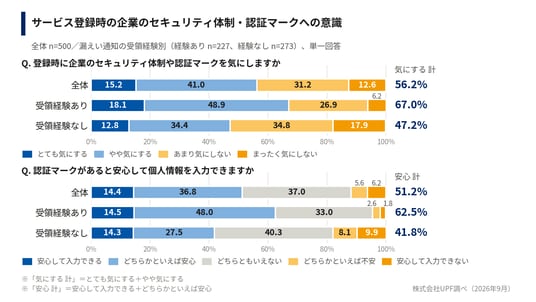
サービス登録時に企業のセキュリティ体制や認証マークを気にするかを尋ねたところ、「とても気にする」15.2%、「やや気にする」41.0%で、合わせて半数超(56.2%)が気にしています。また、企業サイトに認証マーク(プライバシーマーク・ISMS認証等)の表示があると「安心して個人情報を入力できる」と回答した人は51.2%で、「安心できない」11.8%を大きく上回りました。
漏えいの通知を受け取った経験のある人では、「気にする」が67.0%、認証マークで「安心できる」が62.6%と、経験のない人(47.3%、41.8%)を約20ポイント上回りました。一度漏えいを経験した消費者は、次にサービスを選ぶときに企業の体制を見て判断するようになることがうかがえます。
調査結果を受けて(株式会社UPFより)
本調査では、誠実に対応しても約4割がサービスを離れ、お詫び金ではその判断が変わらないことが分かりました。さらに「補償自体を求めない」と答えた人の77.4%が「やめる」と回答しており、何も言わずに去る「静かな離脱」が最も大きなリスクだと考えられます。
消費者が求めているのは「何が漏れたか」の明確な説明(36.8%)と、セキュリティ対策の強化・公表や第三者認証といった体制の証明(3項目計77.0%)です。個人情報の保護は、起きた後に謝るためのものではなく、起きる前に選ばれるための条件になっています。
AIの発展によってサイバー攻撃は高度化・自動化し、情報漏えいはどの企業にも起こりうるものになっています。本調査では、漏えいの通知を受け取った経験のある人ほど、登録時に企業のセキュリティ体制や認証マークを「気にする」(67.0%、経験のない人は47.3%)、認証マークがあれば「安心して入力できる」(62.6%、同41.8%)と答えています。漏えいを経験する消費者が増えるほど、認証マークを見てサービスを選ぶ人も増えるということです。新規登録の場面で、ISMS(ISO/IEC 27001)認証やプライバシーマークのように第三者が確認した証を示せるかどうかの重要性は、今後ますます高まると当社は考えています。
株式会社UPFは、累計5,673社(2026年9月1日現在)のプライバシーマーク・ISMS認証の取得・運用を支援しています。ご相談は無料相談窓口(https://upfsecurity.co.jp/contact-upf/)で受け付けています。
※本調査に関する取材・コメント依頼は、末尾のお問い合わせ先までご連絡ください。
調査概要
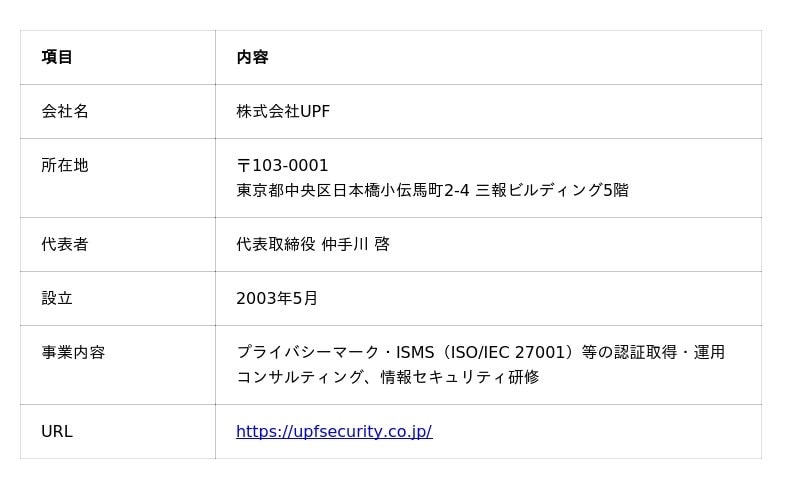
株式会社UPFについて
株式会社UPFは、ISO認証(ISMS認証/ISO 27001、ISO 9001、ISO 14001など)およびプライバシーマークの取得・運用を支援するコンサルティング会社です。2008年の事業開始以来、全サービスの累計利用社数は5,673社(2026年9月1日現在)にのぼり、プライバシーマーク認定機関の審査員経験者が在籍するほか、自社でもプライバシーマーク、ISMS(ISO/IEC 27001)、ISO/IEC 27701の認証を取得しています。認証取得を起点に運用・更新・改善まで継続的に支援する伴走型のコンサルティングが特徴です。企業がお客様の情報を守り、選ばれ続けるための体制づくりを、取得から定着まで伴走します。
本件に関するお問い合わせ先
株式会社UPF 広報担当:瑞稀
TEL:03-6661-0846(平日9:00~18:00) E-mail:upfotoiawase@upf-group.co.jp
企業プレスリリース詳細へ
PR TIMESトップへ
データ提供 PR TIMES
本記事の内容に関するお問い合わせ、または掲載についてのお問い合わせは株式会社 PR TIMES (release_fujitv@prtimes.co.jp)までご連絡ください。また、製品・サービスなどに関するお問い合わせに関しましては、それぞれの発表企業・団体にご連絡ください。