
不正アクセスによる個人情報の流出や、企業へのランサム(身代金)ウェアによる被害が多発している。サイバー犯罪捜査の指揮にあたってきた警察庁の初代サイバー警察局長に事件の背景と情報流出から身を守る術を聞いた。
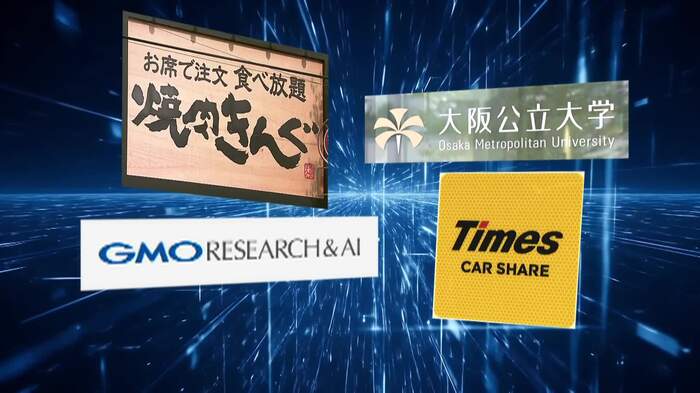
2026 年9月から連日、企業や自治体、クラウドへの不正アクセスによる情報流出のニュースが報じられている。
2022年にサイバー犯罪に対峙するために新設された警察庁サイバー警察局の局長として、FBIなど海外の捜査機関と連携して捜査を指揮した河原淳平氏は「盗まれた個人情報の中でも運転免許証の流出が最もリスクが高い」と指摘する。
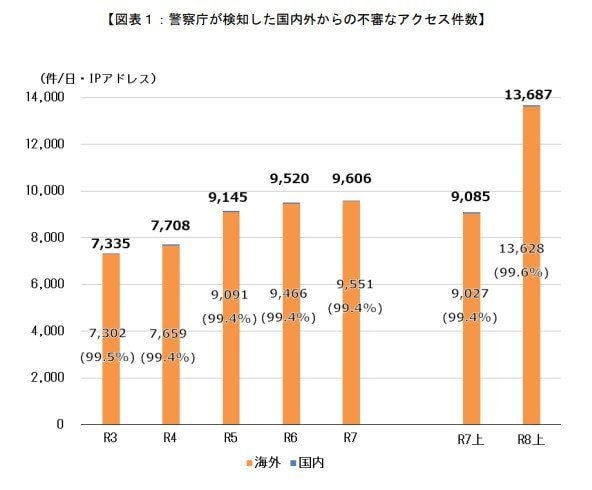
警察庁は国内外に設置された多数のセンサーを通じてシステムの脆弱性を探索する不審なアクセスを検知しているが、今年の上半期(1月~6月)の不正アクセス件数は、ひとつのIPアドレスに1日1万3687件と急増している(前年同期比約1.5倍)。
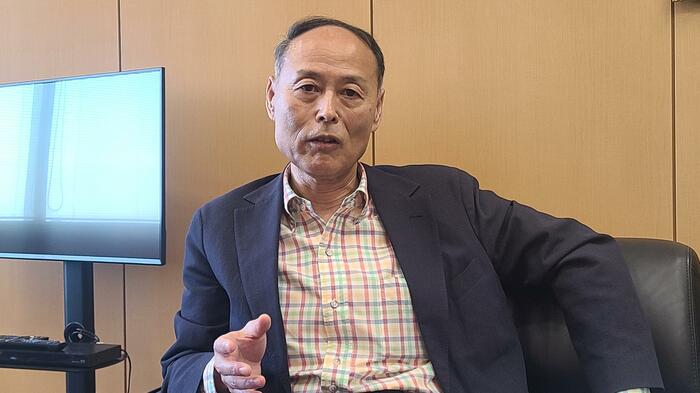
送信元の大半は海外からとみられている。
去年秋にアサヒグループホールディングやアスクルなどでおきた、サーバーのデータを暗号化して、元に戻す条件としてカネを要求するランサムウェアの被害は、今年上半期で123件に上っているが、これ以外に警察に届け出ずに支払ったケースもあるとみられる。
ただ支払いに応じてもデータが元通りに回復しなかったり、カモとみられて再び攻撃を受けることもあり、警察では支払いに応じないように呼びかけている。
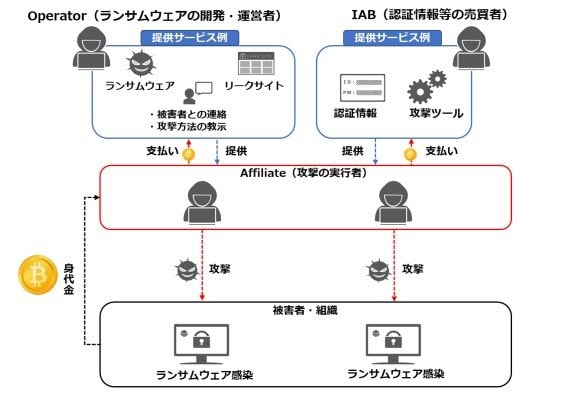
アサヒグループホールディングスへの犯行は、ロシア人が中心とみられるランサムウェア攻撃グループ「キリン」が犯行声明を出しているが、こうした組織はランサムウェアの開発・運営者(オベレーター)が中心となり、標的の組織のシステムに侵入する認証情報の売買者(IAB)、そしてランサムウェアや認証情報を闇サイトで手に入れて攻撃する実行者(アフィリエイト)からなり、犯罪で得た収益を山分けしているという。
「ロシアのランラムウェアが自国を攻撃しない」理由
河原氏によるとランサムウェアで攻撃するグループの多くはロシアなどに拠点があり、ほぼすべてのランサムウェアはロシア語や旧ソ連圏の言語で運用されるシステムには攻撃しない仕組みとなっているという。
ロシア当局は自国内に被害を及ぼさないのであれば犯行を見逃し、見返りに国益に関わると判断した場合、このような犯罪グループに情報機関や軍などによるサイバー攻撃を支援させているとみられる。
河原氏:
ロシアはこれまでも隣国のジョージア侵攻やエストニアとの関係悪化、またウクライナへの侵攻の際にサイバー攻撃を強化してきました。プーチン大統領の北方領土訪問、日本による追加制裁などをめぐる昨今の日ロ関係の悪化が関係している可能性があります。
ただ世界的に見るとランサムウェアによる攻撃の被害は欧米が多い。国によっては身代金をサイバー保険でカバーしていることもあり、身代金の支払いに応じるケースが比較的多いことが背景にあるという。
中国はカネ目的のフィッシング、北朝鮮は外貨獲得
また中国のサイバー犯罪グループは金銭目的のフィッシング詐欺などを実行しているが、状況に応じて国家と連携するケースもあり、北朝鮮は外貨獲得の目的のもと、国家ぐるみで暗号資産の交換事業者などへのサイバー攻撃を行っているとみられる。
それでは一連の不正アクセスなどはどの国から行われているのか。警察庁が探知する不審なアクセスの多くはアメリカやオランダなど第三国のサーバーを経由している。このため、それだけを見ても攻撃の発信源は判然としない。一方で、日本に対するサイバー犯罪の事例では、中国に拠点を置く犯罪グループや国家を背景とする攻撃が多いこと、また日ロ関係の現状から、「今回も中国やロシアからの攻撃の可能性が高い」と河原氏は見ている。
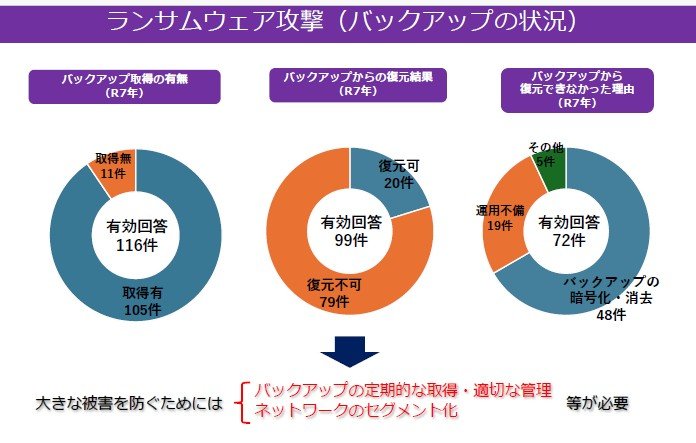
ランサムウェア攻撃や不正アクセスの対策は多くの企業が行っているが、取引先や委託先などネットワークでつながった脆弱なポイントから侵入されることが多く、委託先など関係組織のセキュリティのチェックのほか、ランサムウェア対策としては、「ネットワークと切り離したところにバックアップを取っておくことや、侵入されても感染を広げないためにネットワークを部署単位などで分割するセグメント化などが有効」だという。
組織に対する不正アクセスが頻発している背景には、この機会に公表に踏み切った企業もあるとみられるが、AIの高度化によって、犯罪者がより効率的にシステムの脆弱性をみつけられるようになったことがあげられる。
また、AIの発達で海外からも自然な日本語の文面で詐欺メールなどを送れるようになり、日本語の壁が崩されているという。
運転免許証流出のリスク 急がれるICチップ読み取り
河原氏は個人情報の中でも、特に顔写真がついている運転免許証の流出はリスクが高いと指摘する。
河原氏:
2024年に、高速道路で飛んできた石で車が傷ついたとトラックの運転手らに言いがかりをつけて相手の運転免許証の写真を撮り、その情報をもとに作成した偽造免許証を使って大量に不正取得したクレジットカードで買い物をして、約4000万円分の商品をだまし取ったグループが摘発されました。2025年にも不正に入手した他人名義の免許証の顔写真に似せた偽画像を生成し、金融機関の本人確認を突破、不正に開設したネットバンキングの口座情報を悪用して金銭を詐取した男が検挙されています。
河原氏:
現行の法律では金融機関の口座開設やクレジットカード作成の際、オンラインでの本人確認は顔写真付きの運転免許証の画像と本人の写真を送信させて照合するやり方も許容されていて、顔写真からニセの運転免許証を作り、本人の顔から作成したディープフェイク動画で審査を突破することも可能です。

政府は2027年4月から金融機関やクレジットカード受け取りの本人確認は、偽造が難しいマイナンバーカードや運転免許証のICチップの読み取りに限定する方針だが、被害の拡大を防ぐには前倒しの一刻も早い実施が必要となる。
河原氏:
アサヒグループホールディングスにランサムウェア攻撃を行なった「キリン」の中心メンバーとみられるロシア国籍の男が日本で身柄を拘束されて、先般ドイツ当局に引き渡されました。このようにサイバー捜査では、警察庁のサイバー特捜部と都道府県警察が関係国との国際共同捜査に積極的に参画し、国際的なランサムウェアグループの中心メンバーを特定したり、ランサムウェアで暗号化されたデータの復元ツールを開発して各国に提供したりするなど成果を上げています。ただ犯罪グループも手口や技術を巧妙化、高度化させていて、今後もいたちごっこの状況は続くので、捜査能力をさらに高めていく必要があります。
日本はこれまで海に囲まれた地理的条件や日本語の壁、社会の安全意識の高さなどから、海外発の犯罪から一定程度守られてきたが、サイバー空間に国境はなく、金銭目的のサイバー犯罪や国家を背景にしたサイバー攻撃の脅威に常にさらされている。