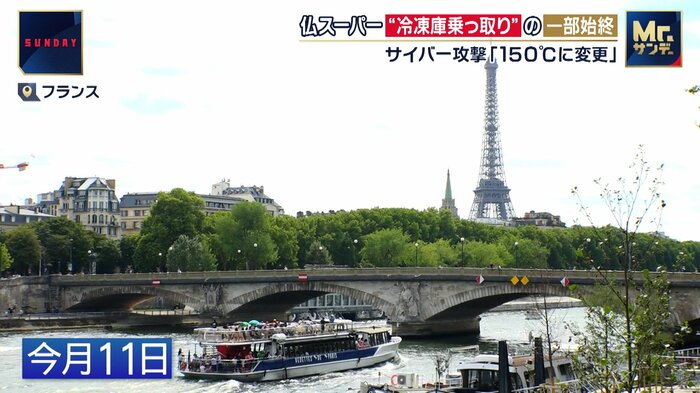
10月11日、花の都・パリに異変が起きていた。
フランステレビジョンのニュース番組:
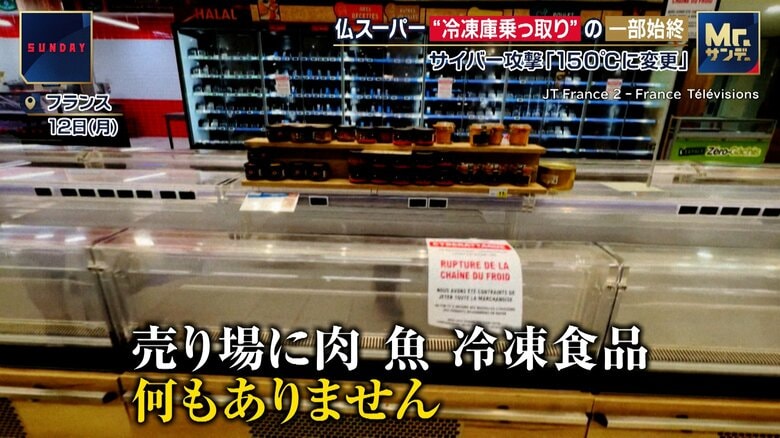
売り場に、肉、魚、冷凍食品、何もありません。
別のスーパーでは、一部の売り場が立ち入り禁止に。
買い物客:
ヨーグルトやチーズを買おうと思ってましたが、すでにありませんでした。
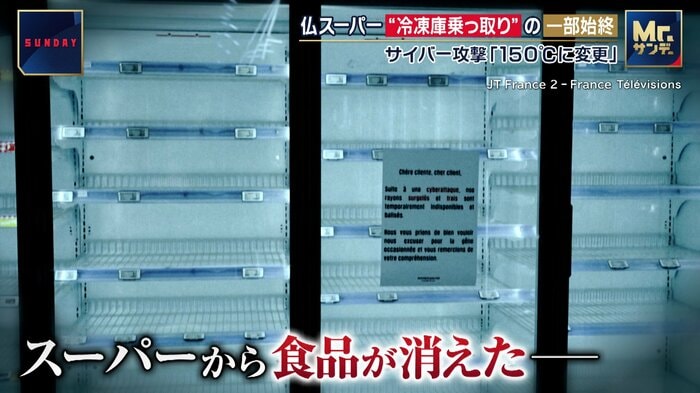
フランス各地のスーパーから食品が消えた。そのワケは?
サイバー攻撃で仏スーパーの食品廃棄に
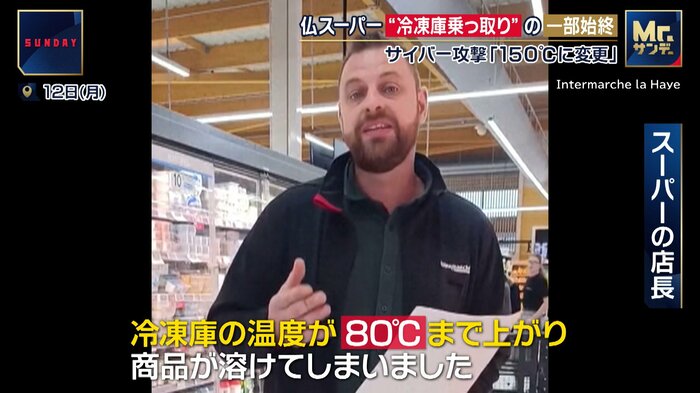
スーパーの店長:
冷凍庫の温度が80度まで上がり、商品が溶けてしまいました。
スーパーのスタッフ:
扉を開けたら、中はまるでオーブンのようでした。
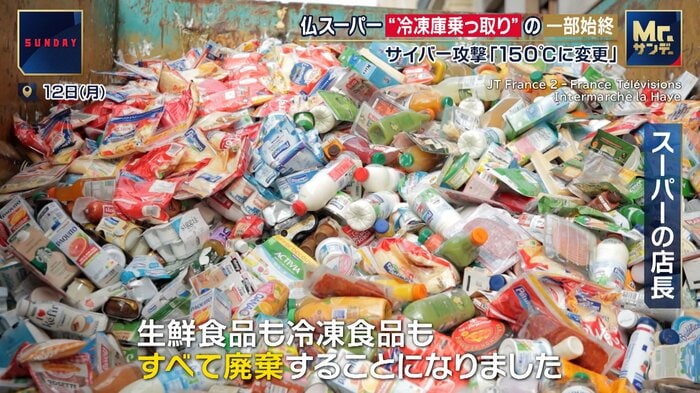
スーパーの店長:
生鮮食品も冷凍食品も、すべて廃棄することになりました。私たちは、サイバー攻撃を受けたんです。
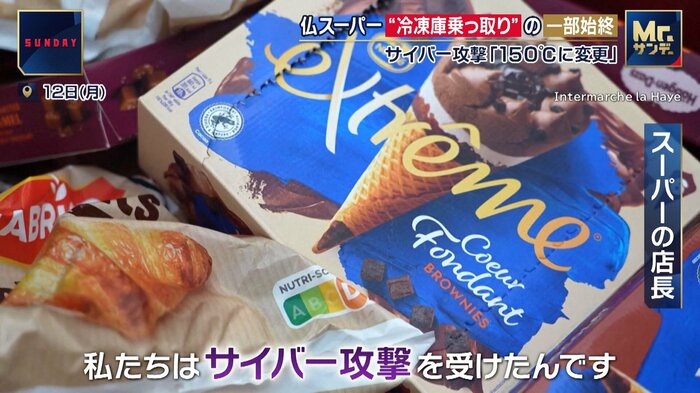
冷蔵庫や冷凍庫の温度を遠隔で管理するシステムが不正に操作され、設定温度が書き換えられたのだという。
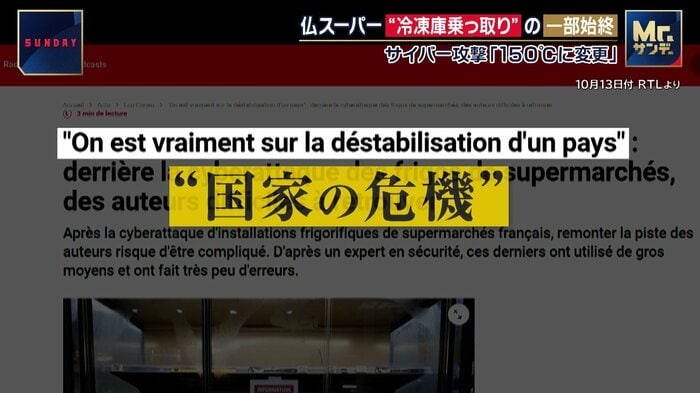
“前代未聞”の非常事態に、フランス全土が大混乱に陥った。ニュース記事の見出しには“国家の危機”の文字がおどる。
もし日本で起こっていたら、どうなるのか?
日本で同じことが起きたらどうなる?
スーパーキクタ・菊田晴久社長:
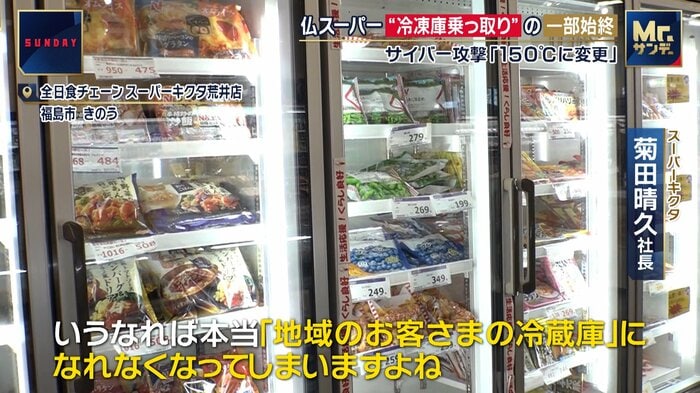
1000万~2000万円ぐらいの被害が出てきちゃうんじゃないかなって想定されますよね。店の存続ができない、いうなれば「地域のお客さまの冷蔵庫」になれなくなってしまいますよね。
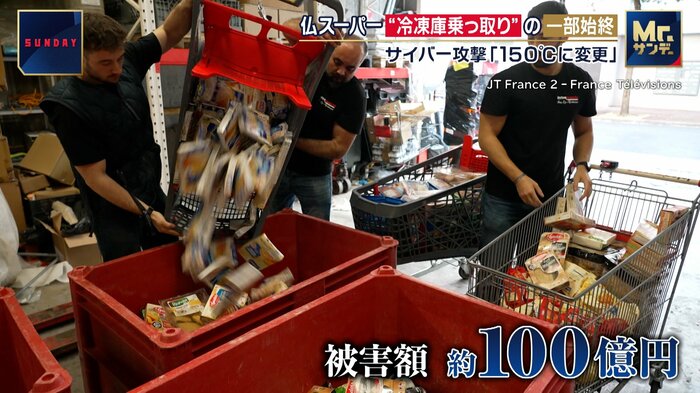
フランスで被害に遭ったのは700店舗以上。損害は、およそ百億円規模に上るという。
そのとき、いったい何が起きていたのか?
人間には不可能な手口…その一部始終
Mr.サンデーは、関係者を独自取材した。
冷蔵設備の技術者 ダミアン・ドゥドン氏:
これまで経験したことのない事態でした。人間には(実行)不可能です。
そう語るのは、現地で冷蔵設備を管理する技術者、ダミアンさん。
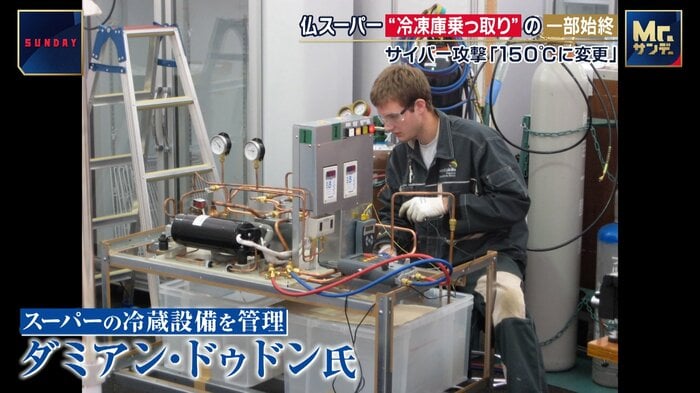
冷蔵設備の技術者 ダミアン・ドゥドン氏:
私はそのとき寝ていました。午前4時30分に、店舗の技術担当者から電話がきました。「冷凍食品の棚に異常警報が出ている」というのです。遠隔で管理システムを確認してみると、冷蔵庫が完全に停止。冷凍庫にも異常が出ていることが分かりました。
ダミアンさんが、急いで現場に向かうと、すでにスタッフが集まっていた。
冷蔵設備の技術者 ダミアン・ドゥドン氏:
冷凍庫の扉を開けると、温度が上がっていると感じました。
それで記録を確認してみると…
冷蔵設備の技術者 ダミアン・ドゥドン氏:
冷凍庫の設定温度は、通常マイナス20度ですが、150度に変更されていました。
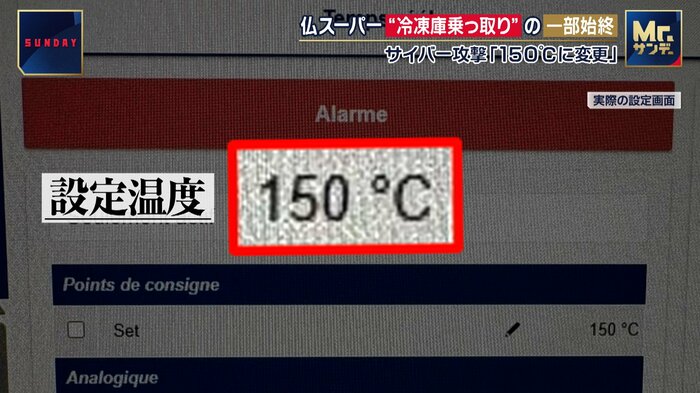
実際の画面には、上部に「警告」の文字。設定温度が「150℃」になっていることが分かる。
さらに、その操作記録を見てみると、驚くべき事実が判明した。
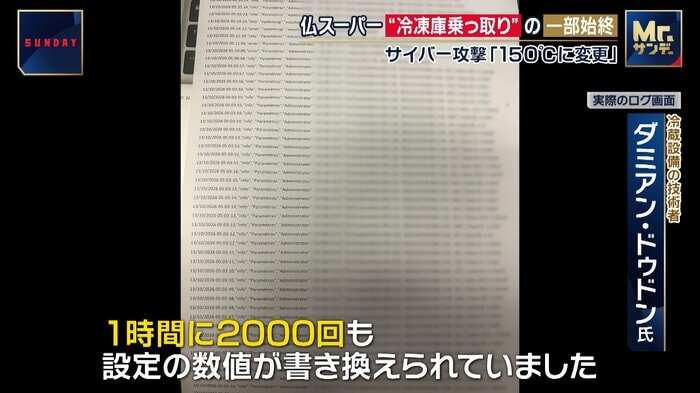
冷蔵設備の技術者 ダミアン・ドゥドン氏:
1時間に2000回も設定の数値が書き換えられていました。通常1回の変更に30秒はかかります。人間には不可能です。攻撃していたのは、機械。つまり、AIのようなものです。
温度管理システムに侵入した手口とは
サイバー攻撃の標的の一つとなったのは、インターネット経由で温度を管理できる、デンマーク・ダンフォス社の冷蔵・冷凍システムだ。
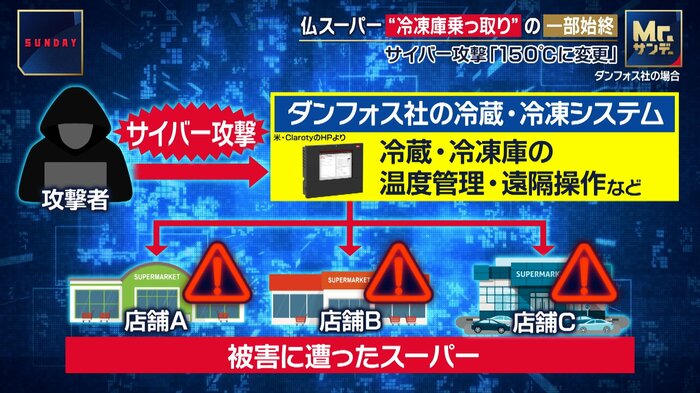
米サイバーセキュリティー会社「Claroty」アミール・プレミンジャーCTO:
驚いたのは、私たちが事前に公表していた情報を悪用し、フランスの複数のスーパーで冷凍庫などを狙ったサイバー攻撃を引き起こしていたことです。
そう語るのは、アメリカのサイバーセキュリティー会社の最高技術責任者。実は、今回サイバー攻撃を受けたシステムの弱点について、今年8月に発表していた。
米サイバーセキュリティー会社「Claroty」アミール・プレミンジャーCTO:
通常はユーザー名とパスワードを入力する画面があります。
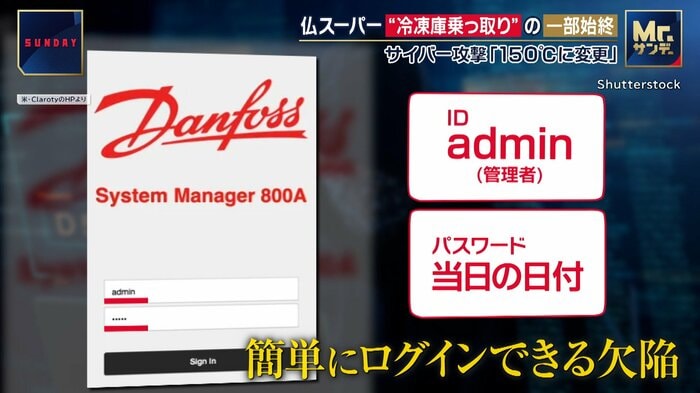
ところが、ログイン画面でIDに「管理者(admin)」という単語と、パスワードにその日の「日付」を打ち込むと、簡単にログインできてしまう欠陥があったというのだ。
この問題をダンフォス社側に報告。修正プログラムがリリースされていた。しかし…
米サイバーセキュリティー会社「Claroty」アミール・プレミンジャーCTO:
ダンフォスが修正プログラムを提供していない古い機器が、インターネットに接続されたままになっていました。
では、犯人は、どのようにシステムの弱点を見つけ、サイバー攻撃を仕掛けたのか?
“あるサイト”が標的探しに使われた?
サイバーセキュリティーの専門家、ハッカーかず氏は、“あるサイト”が使われた可能性を指摘する。
サイバーセキュリティー歴20年以上・ハッカーかず氏:
公開情報から(ターゲットの情報を)取得してきて、一気にそれに仕掛けてきたというような流れかと思っています。
見せてくれたのは、インターネットに繋がっているオフィス機器やウェブカメラといった世界中のIoT(アイ・オー・ティー)機器などを検索できるサイト。
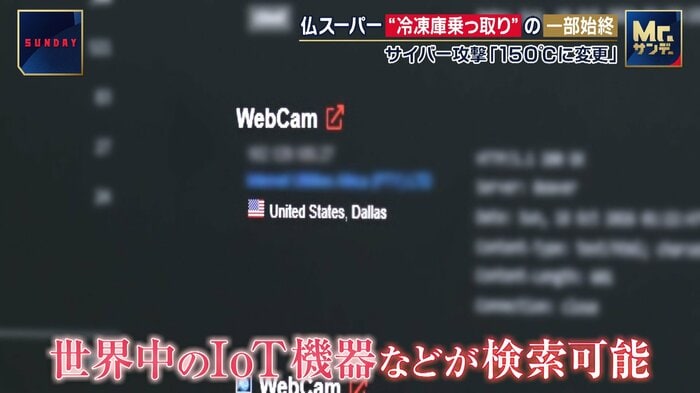
本来、機器のセキュリティーをチェックするためのものだが、その中には今回、サイバー攻撃の標的にされた、ダンフォス社製の機器の情報も…
サイバーセキュリティー歴20年以上・ハッカーかず氏:
全世界で(ダンフォス社の機器が)4929個運用されている。
さらに、日本の機器に絞って検索すると…
サイバーセキュリティー歴20年以上・ハッカーかず氏:
日本で使われているであろう1851万ぐらいの(企業や個人)情報が出ましたね。
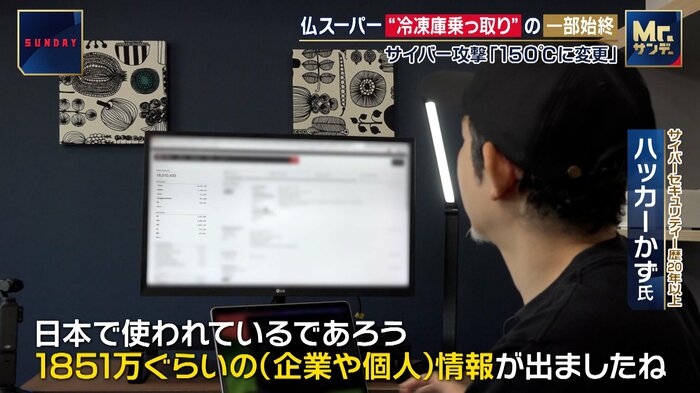
こうしたリストから、システムに弱点があったり、セキュリティーの甘いデバイスを探し、狙った可能性があるという。
サイバーセキュリティー歴20年以上・ハッカーかず氏:
AIに全部命令を出して、「こういう機器のこの脆弱性あるやつを探せって」。(AIならば)もう一気にできてしまうので、本当にセキュリティーの「セ」の字もわからない小学生であってもAIと対話ができれば、(サイバー攻撃が)できてしまう時代になってますね。もう“全国民ハッカー時代”になりうると思っています。
実際、AI開発企業・アンソロピックは、今月12日「AIが身近なスマート家電に侵入し、自ら増殖していくおそれがある」と、新たなサイバー攻撃の危険性を警告している。
そこで…
サイバーセキュリティー歴20年以上・ハッカーかず氏:
(攻撃者は)こういう情報を送って、何が動いてるのか?を“探ってくる”っていうイメージですよね。
スマート家電を無断で操作可能?
ハッカーかず氏協力の元、スマート家電を第三者がコントロールすることが本当に可能なのか、検証してもらった。
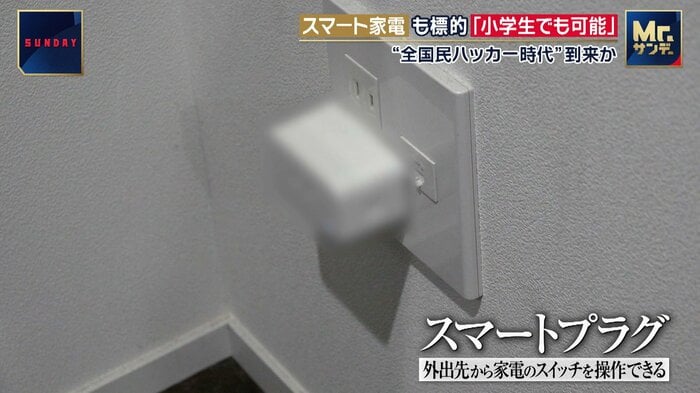
コンセントに差すことで、外出先でも家電のスイッチを操作できる「スマートプラグ」。
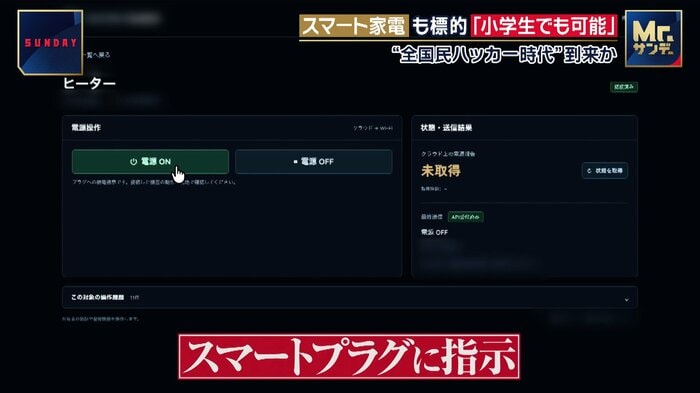
本来は、持ち主がログインしたアプリで操作しないと動かないはずだが…
離れた場所にあるパソコンから、かず氏が独自に作ったツールを使って、スマートプラグに指示を送ると、電気ストーブの電源が入り、ヒーターが赤くなった。
Mr.サンデー取材班:
今つきましたね。うわー!
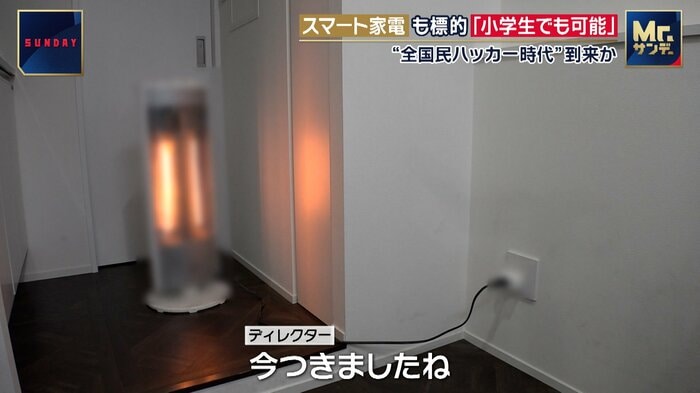
何と、電気ストーブが操作可能だった。
さらに、様々な家電をスマホでコントロールすることができる「スマートリモコン」でも…
サイバーセキュリティー歴20年以上・ハッカーかず氏:
暖房を30度にしてみます。
エアコンから温風が吹き出す。
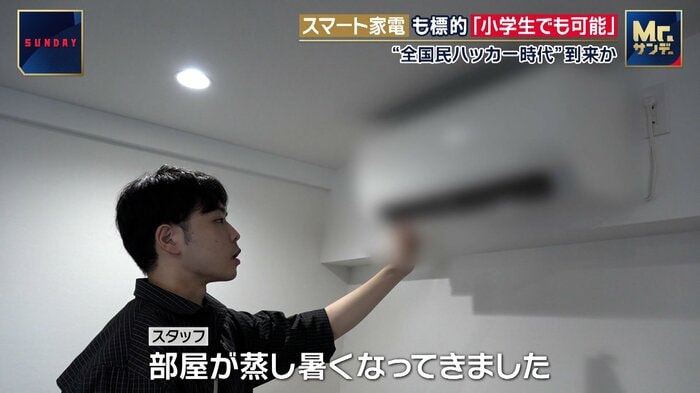
Mr.サンデー取材班:
暑い!部屋が結構蒸し暑くなってきました。
運転モードや温度など、細かい設定も操作可能だった。
サイバーセキュリティー歴20年以上・ハッカーかず氏:
冷蔵庫もありますし、お風呂とかも最近ありますんで。空焚きとかされちゃったら、もう火事にもなりかねないかもしれないですよね。
これまで、サイバー攻撃の主な標的は大企業。狙いは身代金だった。だが今、その矛先は、私たちの日常へと向けられ始めている。
身近に迫るサイバー攻撃から、どうやって身を守ればいいのだろうか?
(Mr.サンデー 10月18日放送)