プレスリリース配信元:Halcyon Japan株式会社
~Halcyonが2026年10月のROC STARレポートを公開~
ランサムウェア対策に特化した米国のサイバーセキュリティ企業Halcyonの日本法人、Halcyon Japan株式会社(本社:東京都渋谷区、カントリーマネージャー:露木 正樹)は本日、ランサムウェアオペレーションセンター(ROC)が観測した2026年10月のランサムウェア動向をまとめた月次レポート「ROC STARレポート」を公開しました。
国内でも不正アクセスによる情報流出の公表が相次いでいます。今月のレポートでは、IDやパスワードなどの認証情報を盗む「情報窃取型マルウェア(インフォスティーラー)」の事例を紹介しています。10月、Halcyonは企業の端末に置かれた情報窃取型マルウェアを、認証情報の窃取が進む前の段階で検知しました。このマルウェアは検索結果に表示される偽のソフトウェアサイトを入口にしているとみられ、不審なメールを開かなくても感染が始まるおそれがあります。盗まれたパスワードは、その後の侵入の足がかりとなり、ランサムウェア攻撃につながることがあります。
※ROC(ランサムウェアオペレーションセンター)は、Halcyonが提供する24時間365日体制の監視・対応サービスで、ランサムウェアの兆候を検知・調査し、被害が発生する前に攻撃を阻止します。Halcyonのプラットフォームをご利用のお客様は、ROCを追加料金なくお使いいただけます。
■ 情報窃取型マルウェアを、パスワードが盗まれる前に検知
10月にROCが対応した事例では、ある小売企業の業務用端末で、署名のない実行ファイルが利用者用のフォルダーに置かれ、感染ごとに固有のIDを付けて実行されていました。Halcyonはこのファイルを「CLOUDHAZE」と呼ばれる情報窃取型マルウェアと判定し、認証情報の窃取が進む前の初期アクセスの段階で検知しました。ROCは対象の端末を「High Enforcement」に設定し、顧客に通知しました。
アラートを受けた顧客は端末をネットワークから切り離し、フォレンジック調査のために証拠を保全しています。Halcyonのアラートからは、顧客がまだ把握していなかった別のファイルも見つかり、調査の対象が広がりました。同じマルウェアは、Halcyonのほかの複数の顧客環境でも確認されています。
■ 不審なメールを開かなくても、感染は始まる
CLOUDHAZEは、検索結果に偽のソフトウェアサイトを表示させる手口(SEOポイズニング)で配布されているとみられます。業務に必要なソフトウェアを検索し、上位に出てきたサイトからダウンロードした時点で、感染が始まるおそれがあります。フィッシングメールを介さないため、メールの注意喚起だけでは届かない入口です。
Halcyonランサムウェアリサーチセンター(RRC)が2026年4~6月期に追跡した手口にも、利用者の操作を入口にするものがあります。たとえば「ClickFix」は、偽のエラーメッセージを表示して、利用者自身にコマンドを貼り付けさせ、実行させる手口です。Qilinなどのランサムウェアグループが侵入に使っており、ROCも顧客環境で、ランサムウェアが実行される前に複数回阻止しました。検索広告を使って、IT管理者がよく使う正規ツールに見せかけた偽のインストーラーを配る手口も見つかっています。配られているのは偽物で、ツール自体に問題があるわけではありません。
■ 盗まれたパスワードが、次の侵入の足がかりになる
情報窃取型マルウェアは、感染した端末から認証情報などの重要な情報を集め、攻撃者が用意したサーバーへ送るよう作られています。盗まれたパスワードは、社内ネットワークのさらに奥へ侵入するために使われたり、ほかの攻撃者に売られたりします。ROCは、情報窃取型マルウェアがランサムウェアに至る攻撃の最初の段階になることが多いとみています。
パスワードを盗まれても端末は普段どおり動くため、利用者は異変に気づきにくくなります。今回の事例では初期アクセスの段階で検知できたため、攻撃が先へ進む前に、顧客が端末を切り離して調査に移ることができました。
■ そのほかの10月の観測:教育機関や病院への攻撃が増加
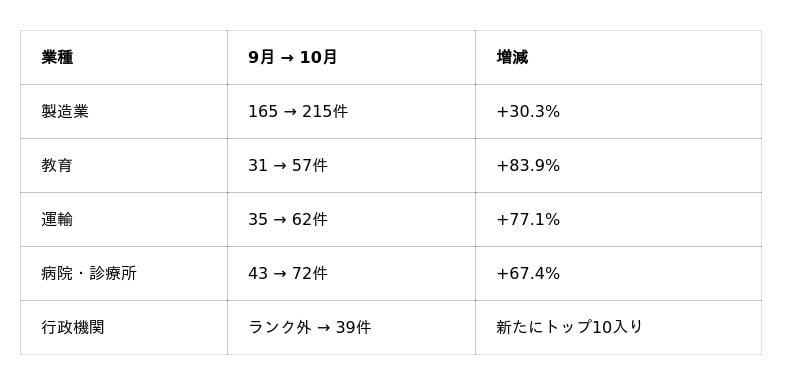
業種別の攻撃件数では、製造業が215件で引き続き最多となりました。一方で、教育は前月比83.9%増の57件で10位から7位に上がり、病院・診療所や運輸も件数を伸ばしました。行政機関も新たにトップ10に入っています。
■ 攻撃を初期の段階で止める
Halcyonのデータでは、10月に観測した攻撃の98%以上を、初期アクセスや偵察といった初期の段階で止めています。データの破壊や暗号化に至る前に阻止できた割合は99.5%以上で、攻撃を防いだことによる推定侵害コストの削減額は9,980万ドルを超えます。
Halcyonは攻撃の準備段階から暗号化の直前まで各段階に防御を張り、多くの製品が見落とす手口も捉えます。初動は24時間365日体制のROCが担い、身代金の支払いや業務中断のリスクを抑えます。
■ 10月版レポートの解説ウェビナーを開催します
本レポートの内容は、11月24日(火)開催のオンラインセミナーで詳しく解説します。ROCが収集・分析した一次データをもとに、2026年10月のランサムウェア動向をお伝えします。
日時:2026年11月24日(火)午前11:00~ 形式:オンライン 参加費:無料 登壇者:露木 正樹(Halcyon Japan株式会社 カントリーマネージャー)
お申し込みはこちら:https://www.halcyon.ai/jp/webinar/roc-star-report-oct-2026
■ Halcyon Japan株式会社 カントリーマネージャー 露木 正樹 コメント
ランサムウェア対策というと、不審なメールを開かない、バックアップを取っておく、といった話がまず挙がります。どれも必要ですが、今回の事例では、検索結果に出てきた偽のサイトが入口になったとみられます。業務で使うソフトを探すという、毎日のように行われている作業が狙われたわけです。
情報窃取型マルウェアに感染しても、端末は普段どおりに動きます。利用者が気づかないうちにパスワードが盗まれ、後になって社内への侵入に使われることもあります。暗号化の被害が表に出るのは、その後のことです。
パスワードが盗まれる前の段階で見つけられるかどうかで、その後の被害は大きく変わります。ROCが世界中で捉えた検知データをこれからも毎月公開し、日本企業が攻撃の入口を見直すきっかけにしていただければと考えています。
■ Halcyonについて
ランサムウェアの脅威は、業種や規模を問わずあらゆる企業に及びます。Halcyonは、ランサムウェアへの耐性を高めることに特化して設計された専用プラットフォームです。既存のツールでは検知が難しい攻撃を阻止し、万一突破された場合でも数分で復旧します。事業の存続を揺るがしかねない事態においても、事業への影響を最小限に抑えます。
日本法人では、業種・規模を問わずランサムウェア対策を必要とするすべての国内企業に対し、プラットフォームの提供と導入支援を本格化しています。パートナー経由でのご導入のほか、主要なクラウドプロバイダー経由での調達にも対応しています。詳細はお問い合わせください。
公式サイト:https://www.halcyon.ai/jp お問い合わせ:https://www.halcyon.ai/jp/contact
企業プレスリリース詳細へ
PR TIMESトップへ
データ提供 PR TIMES
本記事の内容に関するお問い合わせ、または掲載についてのお問い合わせは株式会社 PR TIMES (release_fujitv@prtimes.co.jp)までご連絡ください。また、製品・サービスなどに関するお問い合わせに関しましては、それぞれの発表企業・団体にご連絡ください。